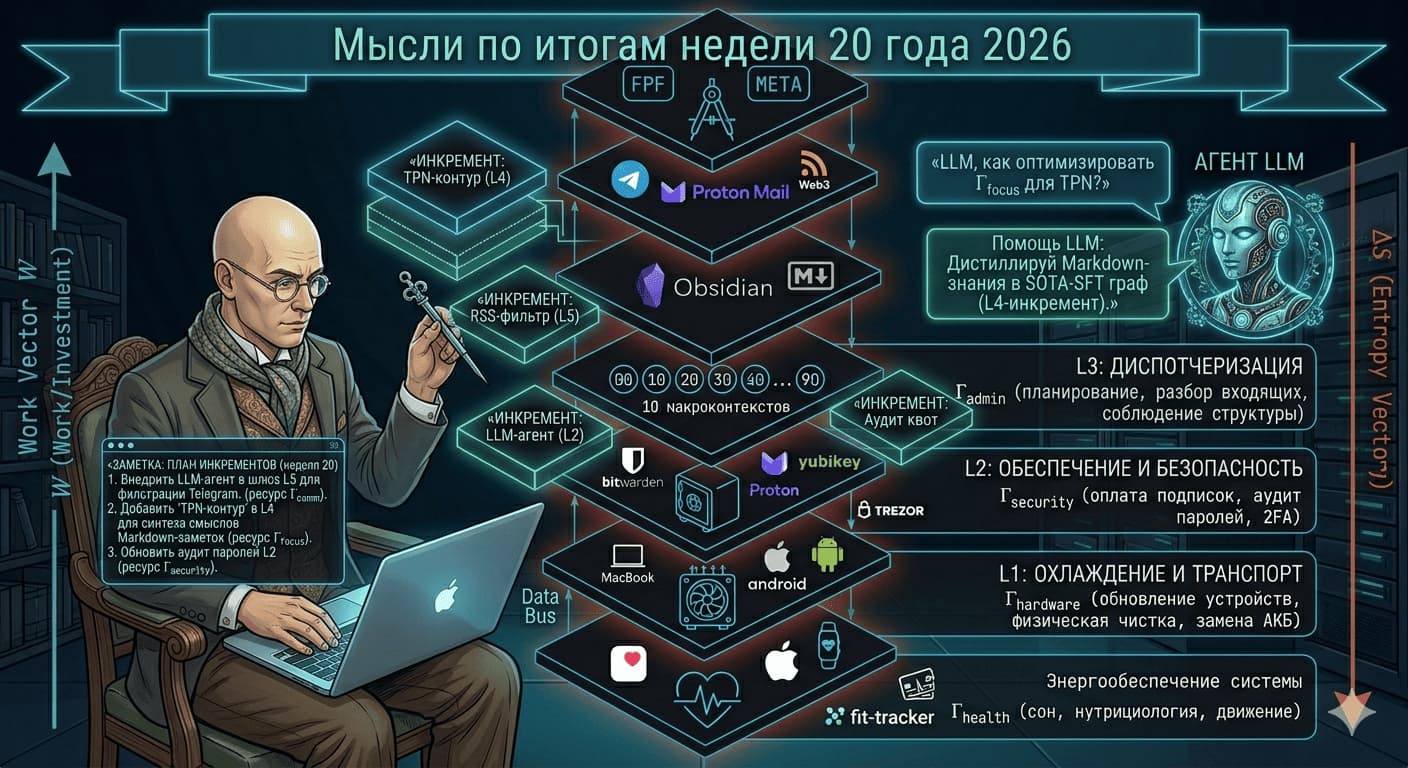
- При проектировании, воплощении и обслуживании/эксплуатации моего экзокортекса используются следующие типы документации, содержащей различные описания систем и процессов, которые нельзя путать. Они создаются LLM по моим запросам:
- спецификация. Это документ, содержащий конструктивное описание системы (перечень её модулей и компонентов). Отвечает на вопрос “Какой должна быть система?”. Содержит перечень характеристик, параметров и ограничений (техническое задание). Описывает конечное состояние системы, к которому нужно прийти. Отвечает на ролевой интерес архитектора, которому важно, чтобы все части системы соответствовали заданным параметрам;
- протокол. Это набор правил, определяющих взаимодействие между узлами или субъектами (отсюда дипломатический протокол, ритуал). Отвечает на вопрос: “Как они общаются?”. Описывает суть и стандарты обмена данными. Он не говорит, что делать внутри узла, он говорит, как передать сигнал наружу. Отвечает на ролевой интерес системного инженера, которому важна совместимость и отсутствие ошибок при передаче данных;
- регламент. Это свод правил, устанавливающий порядок и сроки деятельности. Отвечает на вопросы “Когда и при каких условиях?” Административно-технический документ, задающий рамки поведения системы во времени или при наступлении событий. Отвечает на ролевой интерес комплаенс офицера, которому важно, чтобы правила регулярно соблюдались;
- инструкция. Это пошаговый алгоритм действий для агента-человека. Отвечает на вопрос “Как именно это сделать, какие шаги совершить?” Содержит максимально детализированную последовательность нажатий кнопок или перемещений файлов, призвана исключить человеческую ошибку за счёт жёсткого следования алгоритму. Отвечает на ролевой интерес системного администратора/оператора, которому нужно исполнить задачу, не задумываясь об архитектуре;
- патч. Это локальное изменение в уже существующем описании или коде для исправления ошибки или добавления инкремента. Временный или точечный документ, который позже должен быть вплавлен в основной текст спецификации или инструкции. Отвечает на ролевой интерес разработчика/инженера поддержки, цель которого - быстро устранить уязвимость или противоречие;
- сценарий. Это описание последовательности событий для достижения конкретной цели в заданных условиях. Отвечает на вопрос “Что будет, если…?” Используется для тестирования системы (учений). Объединяет в себе несколько инструкций и протоколов для симуляции реальности. Отвечает на ролевой интерес тестировщика, которому нужно убедиться, что система выдержит нагрузку.
Матрица различий (Summary)
| Тип документа | Объект описания | Главный вопрос | Роль |
|---|---|---|---|
| Спецификация | Требования и структура | Что это такое? | Архитектор |
| Протокол | Взаимодействие | Как они связаны? | Инженер связи |
| Регламент | Правила и рамки | Когда делать? | Контролер |
| Инструкция | Процесс исполнения | Как нажать? | Администратор |
| Патч | Изменение / Правка | Что исправить? | Инженер поддержки |
| Сценарий | Поток событий | Что произойдет? | DRP-специалист |
В моём экзокортексе эти документы образуют стек документации:
- спецификация задаёт уровни L1-L6;
- регламенты определяют жизнь этих уровней;
- инструкции позволяют мне в роли сисадмина эти регламенты исполнять;
- протоколы обеспечивают безопасность обмена данными между мной, моими устройствами и внешним миром;
- сценарии проверяют всё вышеперечисленное на прочность в ходе учений.
Создание спецификации - наивысшая когнитивная нагрузка (проектирование архитектурное и рабочее). Выполнение инструкции - наименьшая когнитивная нагрузка (выполнить алгоритм действий, не задумываясь, почему он такой).
- Регламент ночного заслона для макбука гибридный, приоритет в нём отдаётся безопасности (сужению окна атаки), ТО выделяется в отдельный слот. Принцип: неконтролируемое ночью устройство в сети - это риск, который не окупается удобством фоновых обновлений ночью. Вместо ежедневного ожидания обновлений в спящем режиме, для которого нужны активные сетевые интерфейсы, мы переходим к ручному патч/менеджменту. Выключение питания макбука не мешает контроллеру батареи управлять процессом зарядки.
Ежедневный регламент в понедельник-субботу включается в 22 ч и занимает минуту:
- закрыть все работающие приложения;
- убедиться, что синхронизация облачных дисков завершена (иконки в трее статичны);
- вручную выключить wifi/bluetooth (так как даже в выключенном состоянии некоторые компоненты чипа Apple могут оставаться в режиме низкого энергопотребления для функций локации);
- выполнить shut down, режим sleep не использовать (галочку reopen windows when logging back in убрать, чтобы исключить кэширование данных сессии в памяти при загрузке);
- подключить адаптер питания, включённый в сеть (тут иногда макбук просыпается), это позволяет системе выполнять калибровку и поддерживать заряд, при этом центральный процессов и ОС будут полностью обесточены и недоступны для сетевых атак;
- закрыть крышку макбука. Это физически отключает микрофоны, предотвращая возможность прослушки.
В воскресенье же добавляется еженедельный сервисный слот за час до 22: - проверить наличие обновлений ОС и приложений app store;
- выполнить антивирусное сканирование;
- провести очистку ПО, не использовавшегося свыше 30 дней;
- перейти к стандартному протоколу выключения.
-
Обфусцировал имена устройств в сетях на нейтральные для усложнения обнаружения по имени владельца или типу устройства.
-
Проверил устройства на целостность ОС, отсутствие рутованности/jailbreak. Теперь знаю, что это такое.
-
Антивирусное сканирование входящих по любым каналам файлов подчинено следующим принципам:
- нулевое доверие (источник и даже доверенный партнёр не гарантируют чистоту файла);
- двойная верификация (локальное сигнатурное битдефендером и облачное многодвижковое вирус тотал);
- карантинная зона (файлы не открываются и не перемещаются в транспортную шину до момента обретения статуса clear).
Входящие вложения всегда помещаются сразу в карантинную папку (создал такие на обоих устройствах). Автозагрузка в мессенджерах отключена, запрет на открытие вложений в предпросмотре браузеров (я обычно поступал так с книгами в pdf). Далее сразу запускается сканирование битдефендером локально на устройстве. Далее файл проверяется на virustotal.com (или ссылка подозрительная) - помним, что файл при загрузке туда становится публичным, поэтому категорически запрещено загружать туда файлы с конфиденциальными данными, паролями или персональными данными.
| Канал связи | Метод перехвата | Особенности |
|---|---|---|
| Ручное сохранение | Особое внимание к .pdf (главный вектор атак). | |
| Telegram / Discord | Откл. автозагрузки | Файлы из групповых чатов сканируются дважды. |
| Облако (Dropbox/Google) | Браузерная загрузка | Сканирование перед переносом в локальный архив. |
| USB / Флешки | Автоматический скан | Bitdefender должен проверять накопитель при монтировании. |
- По протоколу подготовки к изъятию устройств, отключил доступность файлов из облака Протона офлайн на устройстве, они лежат только в облаке. Есть физический бэкап на флешке, обновляемый еженедельно.
Важно: устройства являются не хранилищами (всё важное зашифровано в облаке под мастер-паролями), поэтому на устройствах не должно быть уникальных данных, которых не было бы в облачном бэкапе.
Мастер-пароли хранятся в памяти (далее добавится и мастер-пароль от админа на маке), коды восстановления двухфакторки на бумажном носителе вне досягаемости устройств.
При угрозе изъятия макбука:
- завершить сессии во всех профилях браузеров;
- заблокировать менеджер паролей;
- выполнить шатдаун (активируется filevault; в спящем же режиме ключи шифрования остаются в оперативной памяти и могут быть извлечены атакой cold boot);
- физически спрятать или уничтожить аппаратный ключ Юбикей, если это предусмотрено уровнем угрозы (без него доступ к аккаунтам через макбук станет невозможным даже при знании паролей).
При угрозе изъятия смартфона: - удалить рабочий профиль через аккаунты и удалить шелтер (мгновенно стирает всё в рабочем профиле);
- включить режим локдауна удержанием кнопки питания (блокирует разблокировку биометрией, но остаётся пин/рисунок).
Это быстрые действия, которые сильно затруднят изымающим работу с устройствами, на которых, к тому же, нет ничего важного, всё которое в облаке под мастер-паролями (устройства - это временные терминалы доступа, заменимые при необходимости).
- Если устройства забрали, но я получил доступ к другому ноутбуку/смартфону:
- вход в bitdefender central через протон почту и remote wipe смартфона;
- в icloud.com через apple id активировать макбук as lost;
- деавторизация всех сессий в веб-версиях bitwarden/proton.
Если устройство было в чужих руках более 30 мин, мастер-пароли и пароль от эппл айди подлежат превентивной смене.
- Обнаружение факта вмешательства, если устройства изымались тайно, без моего ведома, и вернули на место так, что я этого не заметил:
- проверка целостности индикаторных наклеек или рисунка лака на винтах;
- проверка логов безопасности в протон и гугл на предмет входов с родных устройств во время моего отсуствия, когда я точно этого не мог делать;
- проверка графика активности экрана макбука. Если в период моего отсутствия был зафиксирован всплеск активности, устройство скомпрометировано.
- После того, как угроза миновала и приобретены новые устройства:
- авторизация в Протоне и восстановление транспортной шины с графом знаний;
- восстановление ТОТР кодов aegis из бэкапа в протоне;
- проверка целостности данных в транспортной шине.
Главное, что цифровая аннигиляция устройств делает физическое оборудование пустым. Вся ценность экзокортекса (интеллектуальные и финансовые активы, цифровая личность) перемещается в зашифрованное облако, доступ к которому защищён тем, что я знаю (мастер-пароли в голове и на бумаге), и тем, что имею в безопасном месте (коды восстановления на бумаге). Ценности в изъятом устройстве у изъявшего становится не больше, чем в наборе деталей.
- Главный инсайт к текущему моменту рефакторинга экзокортекса - осознание роли устройств/железа как временных терминалов доступа, которые просто узлы, хотя и не дешёвые, обеспечивающие доступ к моим активам, достаточный уровень их защиты от атаки и независимость активов от узлов (узлы заменяемы). Это переход от “владения вещью” к “эксплуатации интерфейса”. Макбук - не дом для файлов, а сменный модуль доступа. Это именно архитектура временных терминалов доступа.
В системе чётко разделены то, что защищается, от того, через что/как защищается (активы отделены от терминалов). Активы представлены: графом знаний (хранится зашифрованным в облаке Протона, оффлайн-бэкап), доступ через макбук как терминал, файлы на нём не живут; цифровая личность (юбикей, мастер-пароль), декуплинг; криптоактивы (сидфраза) в трезоре (терминал), подпись аппаратная.
Терминал в моей архитектуре обладает характеристиками:
- информационная пустота (после его выключения на нём не остаётся ничего, что представляло бы ценность без внешней авторизации или подгрузки данных из облака);
- аннигиляция данных удалённо на устройстве без ущерба для самих активов;
- восстановление доступа к данным на новых устройствах является вопросом времени.
В моей архитектуре потеря/отказ терминала - это не трагедия, а потеря стоимости железа. Активы остаются в безопасности и доступны для развёртывания на новом железе. Подлинной потерей же является компрометация корневой энтропии (мастер-пароли и сидфразы), вот этого надо опасаться по-настоящему.
Юбикей и Трезор являются переносимыми якорями личности. Макбук и смартфон могут быть любыми. Но пока у меня в руках юбикей и трезор (и пароли в голове), я остаюсь собой в цифровом пространстве. Устройства становятся лишь экраном и клавиатурой для взаимодействия с внешним миром.
Моя архитектура экзокортекса строится по принципу максимальной живучести. Она не строит неприступную стену вокруг одного устройства, она такова, что само устройство не имеет значения. Этот фундаментальный принцип делает меня неуязвимым для атак, направленных на физическое изъятие/поломку гаджетов. Протокол цифровой аннигиляции - логическое следствие того, что терминал есть лишь временная оболочка. Изымающий думает, что с помощью изъятого устройства он получит доступ к хранящимся на нём файлам или к веб2 аккаунтам. Моя же архитектура построена так, что изъятые устройства становятся бесполезны, так как ничего не хранят, цифровая аннигиляция не позволяет использовать их для доступа, доступы защищены эшелонированно.
- В моей архитектуре экзокортекса устройство - не “питомец”, а скот, функциональная единица, которая ценна ровно до тех пор, пока может служить инструментом метода, выполняет работу. Если одна единица выбывает, то просто вводится в строй следующая.
Помимо трёх основных активов моего экзокортекса (интеллектуальный, финансовый, цифровая личность веб2), в архитектуре есть ещё три вида активов:
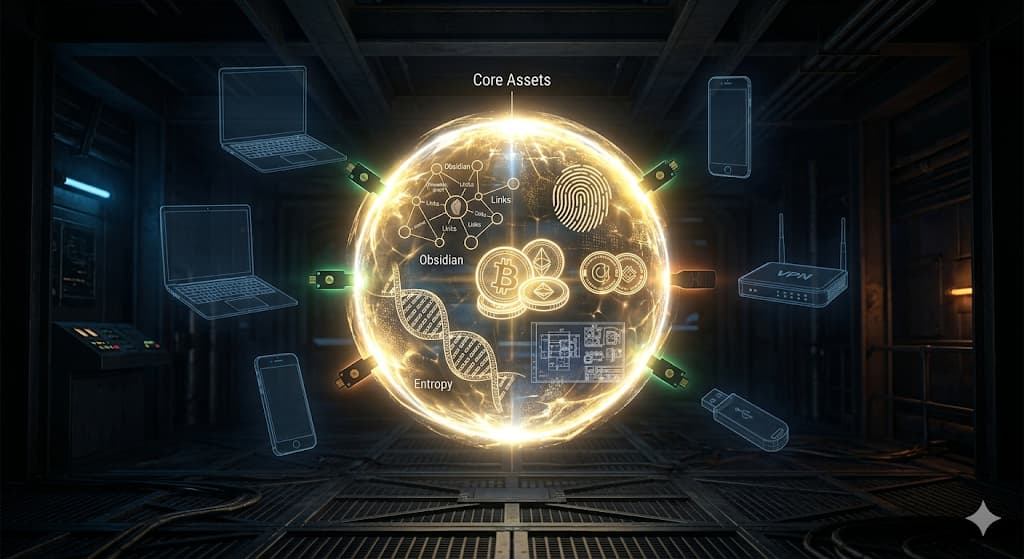
- чистая энтропия/корневые ключи. Это материнская плата личности (мастер-пароли, сидфразы, коды восстановления двухфакторки). Его нельзя хранить на терминалах. Это “священный огонь”, который переносится с устройства на устройство, но никогда не принадлежит самому устройству;
- конфигурационный капитал/архитектура. Это регламенты, спецификации, настройки и инструкции. Без них макбук - просто железо, с ними - нода номер один. Это чертёж системы, потому что он экономит дорогой ресурс - время на восстановление;
- когнитивный ресурс (внимание). Архитектура защищает не только данные, но и мою способность мыслить. Разделение сред/контейнеризация - это эшелонированная оборона моего внимания от шума/энтропии внешней среды.
- метаданные связей/настроенные конфигурации прикладного софта.
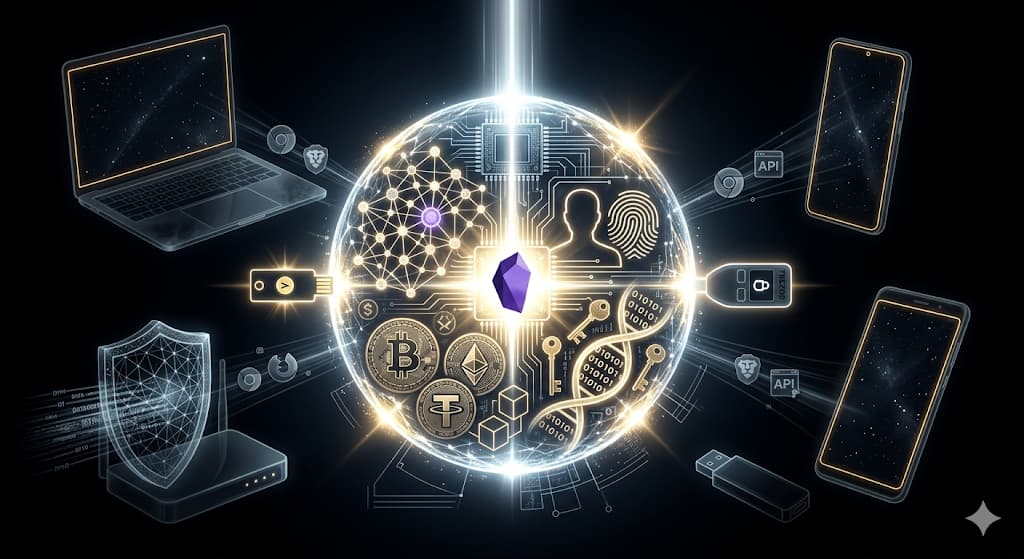
Софт в моей архитектуре - это просто расходник, временная конфигурация интерфейса. Если она начинает мешать своими требованиями, то просто деинсталлируется безжалостно. Я не адаптируюсь под софт как инструмент - я принуждаю инструмент работать исключительно в рамках моих регламентов (через веб-версии или песочницы или среду). Я сознательно меняю удобство (sso) на безопасную воспроизводимость. Софт - это просто линза, через которую я смотрю на свой граф знаний. Если она треснула, я просто её заменяю.
Железо в моей архитектуре - высокопроизводительный расходный материал. Тест: смогу ли я продолжить работу через 2 часа, если сейчас макбук переедет каток, а новый можно купить в ближайшем магазине?" Макбук выбран не потому, что я фанат Apple, а потому что на данный момент это лучший субстрат (unix-like + apple silicon + время автономной работы). Появится лучший субстрат - архитектура позволит на него мигрировать.
“Железо” в моей архитектуре выступает как ресурс процессора, а “софт” - как алгоритм. Если алгоритм неэффективен/опасен, он заменяется. Если ресурс/железо исчерпан или скомпрометирован, он заменяется. Активы при этом не страдают и защищены.
Итоговая формула философии экзокортекса: это софт в моей голове и данные в защищённом облаке. Всё остальное - просто сменные детали. Это даёт колоссальное психологическое преимущество - отсутствие страха потери. Злоумышленник может украсть макбук, но для него это будет лишь кусок алюминия. Личность украсть он не сможет (защищена Юбикей), крипту не сможет (защищена Трезор), знания не сможет (зашифрованы в облаке). Теперь мне гораздо лучше понятно, что я спроектировал и воплощаю с помощью LLM.
-
Вместо одного пользователя с правами админа на макбуке теперь имею два обфусцированных, стандарт и админ, пароли сменены на лучшие на них и на эппл айди. Из админа постоянно делать логаут после выполнения под ним операций - в каждый момент времени в памяти макбука находится только один набор ключей доступа, и привилегии админа не существуют больше, чем на то надо. ПО установка/обновление делается под админом, на это время стандартный делается логаут.
-
Разобрался с настройками Permanent Eraser на макбуке. На смартфоне удаление делается через force stop, clear cashe, clear storage, uninstall. Разобрался, как искать ПО, не использовавшееся более месяца. Удаление и стирание файла - вещи разные. Обработал смартфон программой Extirpater. При удалении файлов соблюдаем инженерные правила, основанные на физике:
- сначала затирка, потом удаление. Чувствительные документы удаляются не через корзину, а шредером;
- при выполнении бэкапов, подразумевающих создание временных файлов на макбуке, стирать их еразером;
- перед форматированием флешки или очисткой использовать функцию erase free spaсe через disk utility макбука;
- помним, что встроенная в ОС функция TRIM автоматически помогает очищать со временем блоки данных (подметание за собой), но она не гарантирует моментального стирания, для которого обязательно использовать специализированное ПО.
- Зафиксируем возможность обнаружения факта физического проникновения внутрь макбука, которую дают:
- пломбы-индикаторы (специальные наклейки, которые при попытке отклеивания меняют цвет или проявляют надпись). Наклейки наклеиваются на стыки корпуса макбука и над ключевыми винтами, делаются макрофотографии высокого разрешения, которые сохраняются в транспортной шине в папке ADMIN. Перед началом работы (после нахождения устройства вне зоны контроля) визуально сравниваются состояния пломб с эталонными фото, тем самым факт вскрытия надёжно идентифицируется);
- метод блестящего лака (нанесение капли прозрачного лака с блёстками, имеющими уникальный рисунок наподобие отпечатка пальцев, на головки винтов, с фотографированием рисунка, который невозможно повторить после вскрытия).
Такие нехитрые пломбы можно будет предусмотреть в будущем, сейчас пока фиксирую, что узнал про такую инженерную возможность (видел ранее стикеры такие на коробках с устройствами, например, Трезором).
Если визуальная проверка выявляет нарушение целостности за счёт изменения пломб по сравнению с фото, протокол действий следующий: - устройство считается скомпрометированным на аппаратном уровне, в него запрещено вводить любые пароли, мастер-пароли или подключать физический ключ;
- нужно с чистых устройств инициировать выход изо всех сессий для всех якорных аккаунтов, чтобы разорвать связь скомпрометированного устройства с ними (apple id, proton, bitwarden);
- проверить транзакции и логи доступа к данным за период отсутствия контроля над устройством;
- отдать устройство на профессиональную проверку для выявления характера вмешательства или полной замене (если уровень угрозы это предполагает).
Архитектура моего экзокортекса строится на принципе детерминированности/определённости. Мы не можем гадать или надеяться, что ноутбук не вскрывали - мы должны знать 100%, вскрывали его или нет. Наличие пломб делает атаку дороже (надо искать идентичные наклейки или подделывать рисунок лака), что требует времени и оборудования, недоступного обычному вору, а значит, отсекает категорию воров, для которых это неприемлемые затраты. И вообще любая защита строится на принципе увеличения стоимости атаки - чем она ниже, тем менее богатые воры могут её себе позволить.
-
Наследуемый китайский переходник к макбуку - недоверенное устройство в моей архитектуре (высокий риск/ограниченное использование). Основной его риск заключается в контроллере, который может содержать недокументированные функции или уязвимую прошивку. Возможен риск перехвата трафика на уровне устройства, автоматического чтения/записи при вставке карт, риск атаки bad USB (когда устройство представляется клавиатурой). Запрещено использовать его для подключения устройств, обрабатывающих критические активы (трезор, юбикей, внешние диски с бэкапами). Если без использования никак (вебкамера), то использовать только во время эксплуатации и сразу же отключать после завершения задачи. Никогда не оставлять его подключённым к макбуку в режиме ожидания или публичных местах. Рассмотреть возможность его замены на сертифицированный аксессуар от брендов с прозрачной репутацией. Разница в цене - плата за отсутствие скрытого бэкдора в прошивке контроллера.
-
Гигиена USB-портов и интерфейсов возникает в силу двух типов атак:
- bad USB. Эксплуатирует фундаментальную уязвимость - доверие ОС клавиатуре. Устройство выглядит как флешка, представляется системе клавиатурой, быстро прописывает зловредные команды, система воспринимает его как быстро печатающего человека;
- usb - это не просто разъём для питания, это прямой канал к системной шине данных. Атака juice jacking основана на том, что за безобидным зарядным портов в публичных местах может скрываться микрокомпьютер, который инициирует инъекцию вредоносного кода во время зарядки или украсть данные.
Защита - использование USB data blocker (юсб-презерватив), адаптер, у которого физически удалены контакты передачи данных, оставлено только питание. А также USB-заглушки (dust plugs), которые механически закрывают неиспользуемые порты, препятствуя быстрому подключению вредоносных устройств.
Запреты: на подключение к макбуку или смартфону найденных, чужих или непроверенных юсб-устройств (флешки, кабели, мыши). Любое устройство должно пройти аудит; публичная зарядка - только через юсб-презерватив; физический аудит портово на наличие инородных тел или следов механического воздействия, неиспользуемые порты закрывать “заглушками”.
-
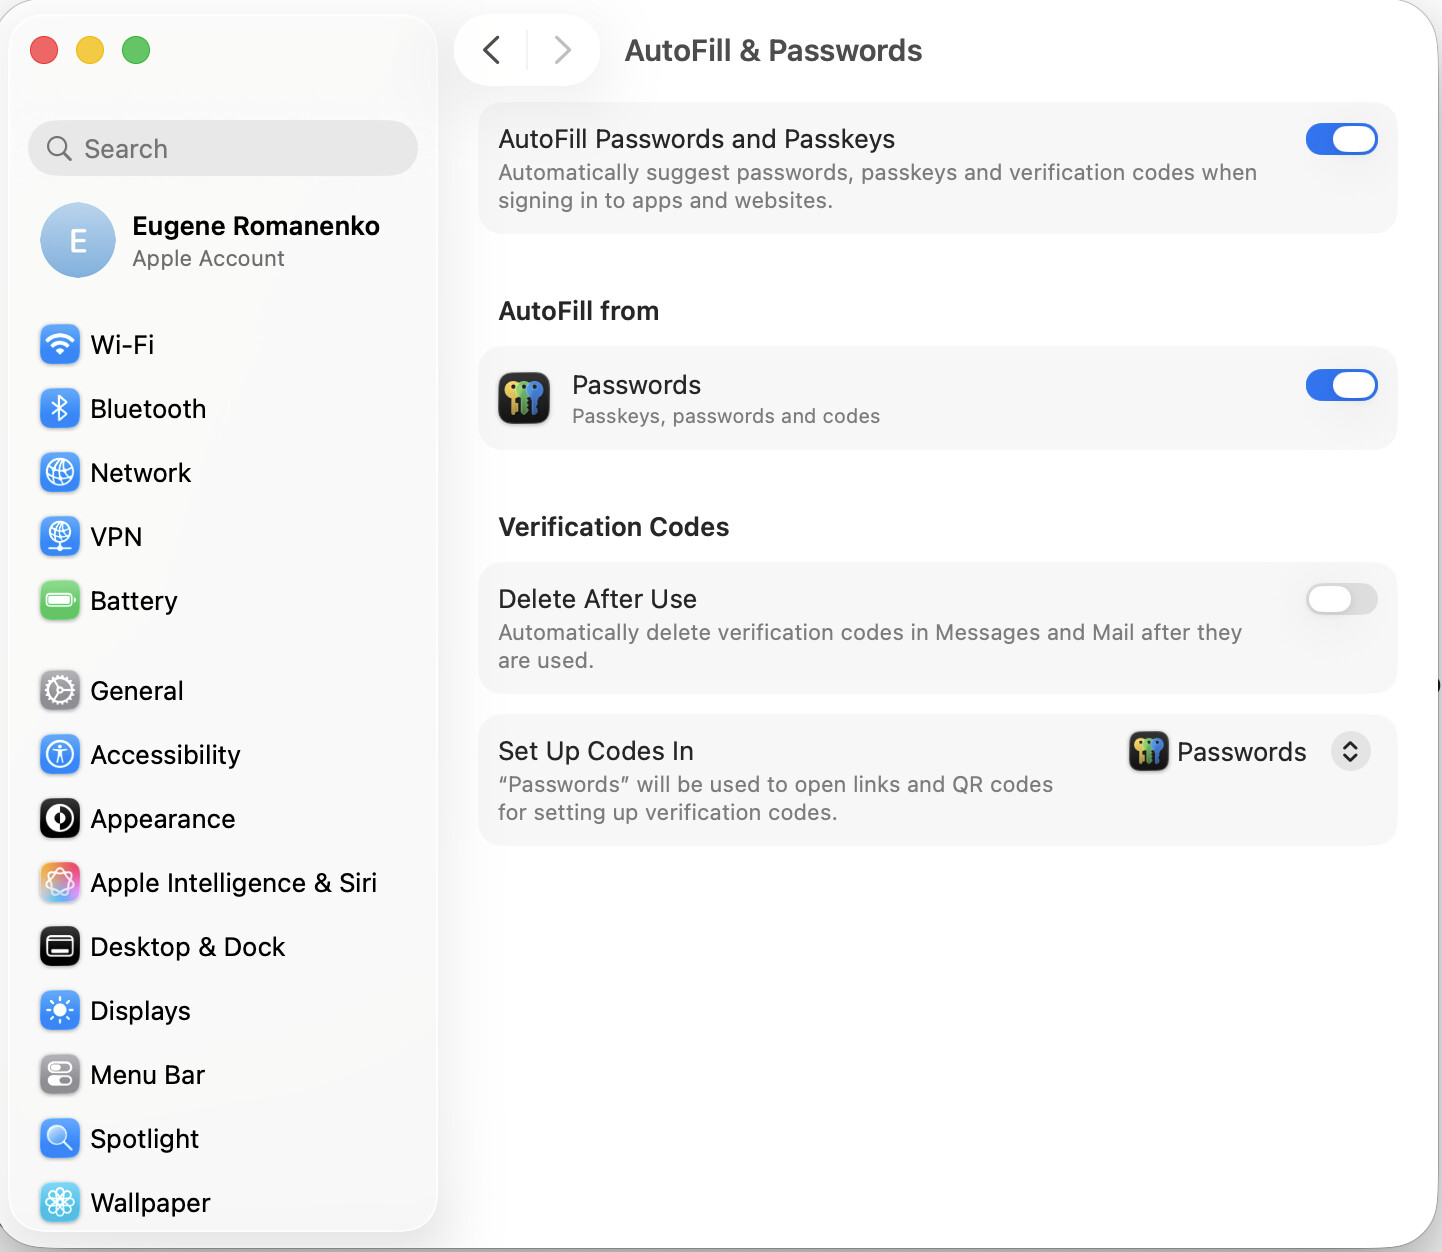
Моих знаний и усилий с LLM на данный момент не хватает, чтобы добиться появления менеджера паролей в Autofill Apple (пока там только Passwords):
По версии LLM, это проблема регистрации Bitwarden в службе AuthenticationServices. Инструкции ИИ особо не помогли, так как их выполнение предполагает квалификацию админа, понимающего в архитектуре Эппл. Снимаю на данный момент этот вопрос как некритичный путём удаления заметки в Обсидиан и создания этого пункта текста в заготовке, контролировать попадание всех паролей в менеджер могу. Либо со временем к нему вернёмся, если станет понятно, как это сделать, либо он в принципе забудется как некритичный. Сейчас важно разгрузить DMN. -
Осознаю, что это за “цифровая личность” как один из активов, которые я защищаю в своей архитектуре экзокортекса. В Веб3 я привык к парадигме “не твои ключи, не твои деньги”. В веб2 же мы являемся арендаторами записей в базах данных корпораций, которые содержат достаточно ценную информацию, накапливающуюся годами, и важно как не потерять этот доступ по воле корпорации, так и защитить его от попадания к злоумышленникам (ну и хранить там не всё важное, и шифровать). Цифровую личность нельзя недооценивать, хотя бы потому, что в менеджере паролей у меня уже четыре десятка записей. Если крипта - это капитал, то веб2 идентификация - это интерфейс взаимодействия с внешним миром, потеря или компрометация которого нанесёт ущерб. Мне надо понять, почему эти записи на чужих серверах нужно защищать не менее рьяно, чем сид-фразы. LLM даёт следующие аргументы:
- входные ворота в веб3 частенько реализованы как веб2. Получение доступа к почте может помочь обойти второй фактор;
- в веб2 у нас хранится социальный граф и связь с ними (элементарно написать сообщение);
- хоть я и не использую фиат в веб2 на своё имя, если иметь с ним дело, то это чистый веб2;
- угон цифрового аккаунта веб2 позволит злоумышленнику коммуницировать ограниченное время от моего имени с моими контактами (просить в долг, отправить вредоносный файл или разрушить профессиональные отношения - тут эксплуатируется фундаментальная уязвимость социального графа, доверие, которое материализовано в веб2 аккаунте, и им дорожить нужно просто по факту ценности его социального графа. Вот тут удаление ФБ-друзей блокирует нанесение ущерба им инженерно). Хоть потом и выяснится, что от моего имени действовал злоумышленник, восстановить доверие будет непросто, “осадок” останется, мне станут доверять меньше;
- мои веб2 аккаунты - не просто логины, а дампы/слепки моей истории/памяти. В них хранится история транзакций; удаление или блокировка этих аккаунтов равносильна частичной потере памяти, контекста последнего десятка лет работы (поэтому он там храниться и не должен);
- личность веб2 сегодня сильно связана с юридическим статусом. Получив доступ к аккаунту, злоумышленник может оформить кредит, изменить данные о собственности или заблокировать счета. Это не просто кража логина, а захват права действовать в юридическом этатистском поле. Тут я вижу фундаментальную защиту в том, чтобы не иметь никаких связей ни с государством, ни собственности, которые требовали бы прописки в веб2 сервисах, представляющих прямую угрозу самим фактом их существования и контроля моей личности и действий через них, а не угоном аккаунта. Государство как хозяин сервера для личности гораздо опаснее, чем корпорация-хозяин сервера для личности клиента. Тут рекомендации LLM этатистские, ну что с него взять, на чём он учился. Главной страховкой тут является не защита этих аккаунтов, а иметь их как можно меньше, в идеале ноль, тогда ты и твоя собственность просто не видны государству, и оно не может нанести им ущерб.
Если в веб3 атака обычно в лоб (выманить сид-фразу), то в веб2 атаки векторные и каскадные. Поэтому применяется эшелонированная оборона в моей архитектуре: - менеджер паролей, защищённый мастер-паролем (уникальные сложные пароли, при взломе одного все остальные в безопасности);
- Юбикей. Защита от фишинга (ключ проверяет сайт, с которым контактирует). Даже если пароль украден, физический контакт пальцем как второй фактор делает его бесполезным;
- деление профилей на админ/юзер. Защита от кейлоггеров и сессионного куки-джеккинга на уровне ОС;
- шифрование Filevault (защита от физического изъятия терминала).
Моя цифровая личность может быть представлена как граф управления, в котором 40 записей: - центральные узлы (емайл, телефон, apple id). Их падение чревато обрушением всего;
- есть периферия (остальные сервисы веб2), потеря которых неприятна, но не критична.
Моя задача как инженера-менеджера - защитить Центральные узлы “бетонным саркофагом”, так как они являются фундаментом, на которых стоит моя операционная деятельность.
Ценность веб2 аккаунтов можно ощутить через вопросы: если аккаунт потерян/угнан, сколько времени я потрачу на его восстановление; сколько денег я потеряю; какой ущерб может быть нанесён мне и моему социальному графу, если аккаунтом завладеет злоумышленник и от моего имени совершит наказуемые действия?
Вывод: веб2 - “мягкое подбрюшье” экзокортекса. Железо является лишь окном к веб2-активам, а не могилой в случае её потери, поэтому такая оборона.
- Отличие Протона/Битвардена от других провайдеров заключается не в наличии шифрования (шифруют все), а в архитектуре управления ключами. Либо ключи управляются самим провайдером, либо zero knowledge (провайдер не имеет доступа к ключам):
- обычные провайдеры шифруют данные на сервере, ключ хранят у себя (аналогия - банковская ячейка, ключ от которой хранится тут же в банке, а не у владельца содержимого ячейки). Сервер получает открытый файл, индексирует его и проверяет антивирусом, шифрует своим ключом и кладёт на диск. Поскольку сервер видит пароль при входе и владеет ключами, он может в любой момент дешифровать мои данные, что и делает (для обучения нейросетей, индексации или по запросу госорганов);
- в моей архитектуре шифрование по zero knowledge (e2ee). Оно происходит на моей стороне (в браузере или приложении), сервер же выполняет роль “слепого хранилища”. Когда я ввожу мастер-пароль, он не отправляется на сервер, а моё устройство использует алгоритм хеширования для превращения его в ключ шифрования (он остаётся в оперативной памяти моего устройства). На сервер отправляется только хеш, который позволяет подтвердить, что я - это я, но не позволяет восстановить сам ключ (соответственно, провайдер не может расшифровать, даже если бы и хотел; он также не может восстановить мой мастер-пароль, если я его потеряю). На сервер такого провайдера уходит зашифрованный “кирпич”, энтропийный шум, из которого математически невозможно извлечь данные, не обладая ключом, который никогда не покидал моё устройство. Получается, что мастер-пароль в этом смысле аналогичен сидфразе, но есть и второй фактор (в случае с сидом достаточно похитить его, в случае мастер-пароля нужно получать доступ ко второму фактору).
Сравнительный анализ архитектур:
| Характеристика | Google / Dropbox | Bitwarden / Proton |
|---|---|---|
| Точка шифрования | На сервере (Server-side) | На устройстве (Client-side) |
| Доступ к метаданным | Полный (темы писем, имена файлов) | Ограниченный (E2EE для содержимого) |
| Сброс пароля | Возможен (провайдер меняет ключ) | Невозможен (потеря пароля = потеря данных) |
| Индексация контента | Доступна провайдеру | Невозможна (только локально) |
| Математическая гарантия | Отсутствует (доверие политике компании) | Обеспечена алгоритмами AES-256 / RSA |
Таким образом, Протон и Битварден физически не имеют доступа к моему мастер-паролю и производному ключу шифрования. Они хранят замки, ключи от которых у меня в памяти биологической и оперативной на устройствах. Гугл и Дропбокс же хранят замки и ключи вместе. Админ Протона видит зашифрованные кирпичи, но их расшифровка заняла бы миллионы лет. Код приложений данных провайдеров открыт, соответственно, сообщество может его проверить, что он делает ровно то, что обещает. В моей структуре экзокортекса Битварден и Протон - это доверенные каналы транзита, которые математически исключены из круга лиц, имеющих доступ к содержимому моих активов.
- Эволюция механизмов аутентификации (которая прошла на моих глазах) - это история непрерывного повышения стоимости атаки. В информационной безопасности цель внедрения второго фактора заключается в том, чтобы сделать кражу доступа экономически невыгодной или технически невозможной для злоумышленника. Основные этапы эволюции:
- сначала был фактор знания: пользователь знает секрет/пароль, сервер знает секрет/пароль. Проблема: пароли компрометируются через фишинг, брутфорс и утечки баз данных, пользователи ленивы и используют один и тот же простой пароль для всего;
- потом добавился фактор владения кодом через существующую инфраструктуру связи (телефон/емайл). Инновация - в избыточности канала (для доступа в аккаунт надо контролировать и пароль, и симкарту/почту). Проблема: перевыпуск симки злоумышленником через социальную инженерию сотрудников оператора, перехват смс на уровне протоколов связи. В результате метод стал считаться небезопасным в 2016 году;
- далее произошёл переход от передачи кодов по сети к их генерации локально на устройстве пользователя (приложение-аутентификатор). Появился TOTP - time-based one-time password). Приложение-аутентификатор и сервер синхронизируют seed и время, в результате генерация динамичных кодов, которые вводятся на сайте. Проблема: поддельная страница, которая в реальном времени перехватывает код и тут же вводит его на настоящем сайте (тот же фишинг, только не пароля, а кода);
- далее качественный скачок - ввод цифр/кода, полученных пользователем каким-то путём, заменяется криптографическим рукопожатием (U2F, Yubikey). Кодов больше нет, заменено асимметричной криптографией, есть физическое устройство, содержащее неизвлекаемый закрытый ключ, привязанный к конкретному домену (защита от фишинга - если сайт левый, ключ откажется подписывать запрос; человеческая ошибка устраняется). Сервер отправляет challenge, физический ключ подписывает его закрытым ключом внутри чипа, сервер проверяет цифровую подпись открытым ключом. Важно: пароль как первый фактор тут сохраняется, просто второй фактор усложнился;
- SoTA-состояние (passkeys - FIDO2/WebAuthn): пароль как сущность (первый фактор) из процесса исключается. Вместо факторов “пароль” и “ключ” используется только ключ, доступ к которому защищён локальной биометрией (touch/face id) или пин-кодом. Результат: пароля не существует в базе данных сервера, красть нечего. На сервере хранится только публичный ключ, бесполезный без приватного на моём устройстве (которым может быть как терминал, так и физический ключ). Фактически это не двухфакторка, фактор тут единственный, и это не пароль, а ассимметричная криптография.
В контексте моей архитектуры экзокортекса: - декуплинг/разделение. Фактор знания - пароль в менеджере, фактор владения - юбикей (в классике U2F). Чтобы взломать, атакующему нужно одновременно похитить и цифровой пароль, и ключ физический;
- если один из сервисов сливает мой пароль, войти в аккаунт всё равно нельзя, так как у него нет второго фактора - моего физического ключа (слив паролей мне не страшен);
- наличие двух аппаратных ключей - единственный способ гарантированно вернуть контроль над цифровой личностью при попытке угона аккаунтов.
Вердикт: эволюция шла от текстовых секретов, легко копируемых, к криптографическим доказательствам, которые нельзя скопировать без доступа к железу. Юбикей - это не удобство, а перевод защиты из области доверия к внимательности в область математической невозможности взлома. Важно: физические ключи поддерживают как классическую двухфакторку U2F, где пароль есть, так и passkeys, где пароля уже нет.
- На первый взгляд, при наличии sota стандарта passkeys без паролей в архитектуре вызывает удивление, почему тогда пароли и менеджеры паролей остаются и используются в моей архитектуре (если от них можно уйти, то надо уйти везде, где можно). Мир гибриден, и Битварден остаётся в строю, даже если я перехожу на passkeys.
В чём разница U2F и passkeys для одного и того же железа - Юбикей? U2F - это старый добрый второй фактор (пароль - первый фактор). Ключ просто подписывает challenge на сайте, защищая от фишинга. Второй случай (passkeys) - passwordless. Пароля в нём нет архитектурно. Ключ является носителем моей личности (это не двухфакторка).
Хотя passkeys/passwordless - это будущее, отказаться от уникальных паролей и менеджеров паролей сегодня мы не можем по следующим причинам:
- из моих 40+ записей в менеджере паролей, менее пятой части поддерживают на текущий момент пасскис. Огромное количество сервисов используют традиционную связку “логин+пароль”, для которой нужны уникальные пароли и второй фактор, а значит, для менеджера паролей работы достаточно. Там, где есть пароль - нужен второй фактор, и это касание ключа. Там, где нет пароля уже, там пасскис физическим ключом;
- физический юбикей - не бесконечная флешка. Лимит хранения на пасскис у неё 25 штук. Если у меня больше веб2 аккаунтов, я не могу записать их все в железо. Придётся выбрать самые критичные узлы (центральные), а периферийные - хранить пароли в менеджере;
- сейчас в индустрии passkeys делятся на два типа: облачные, удобно, переносятся между устройствами, теоретически уязвимы при взломе облачного провайдера; hardware-bound, живут только внутри Юбикей, их невозможно скопировать или удалённо украсть - это мой “золотой стандарт” для критических веб2 активов.
Поэтому менеджер паролей остаётся в моей архитектуре и интегрируется следующим образом: - критические узлы (протон, битварден, эппл) - passkeys/passwordless, хранятся только на юбикей;
- рабочие сервисы - passkeys (облачный, не как второй фактор), хранятся в битварден (там есть поле для пасскис). То есть это альтернатива: либо два фактора - пароль и TOTP, либо passkeys (вот откуда это предложение пасскис на веб2 сервисе как альтернатива ТОТР);
- прочие - пароль 32 + U2F, хранятся в битварден, двухфакторка.
| Уровень сервиса | Метод входа | Место хранения |
|---|---|---|
| Критический узел (Proton, Bitwarden, Apple ID) | Passkey (Passwordless) | Только YubiKey (Hardware-bound) |
| Рабочий сервис (Slack, GitHub, Figma) | Passkey (Passwordless) | Bitwarden (Synced Passkey) |
| Legacy / Прочее | Пароль (32 симв.) + U2F | Bitwarden (Password + 2FA) |
Таким образом, у Битвардена появляется новая роль - он не только хранит уникальные длинные пароли, он также хранит passkeys и подставляет его в браузер. Выгода: Юбикей в моей архитектуре используется только один раз - чтобы открыть сам Битварден. А он уже защищает доступ к остальным аккаунтам. Таким образом, доступ ко всем моим веб2 защищён физическим ключом, но не нужно втыкать его сорок раз в день. В архитектуре существует как парольный (U2F - классическая двухфакторка, но с криптографическим рукопожатием ключом вместо ввода ТОТР из Aegis), так и passwordless доступ. Беспарольный доступ с физическим ключом - это эксклюзив для якорных аккаунтов. После покупки Юбикей, нужно поставить U2F двухфакторку на всех веб2 аккаунтах, где можно (заменить ТОТР на криптографическое рукопожатие). А на 3-5 самых важных, включая Битварден - настроить passkeys (passwordless) FIDO2/WebAuthn. Это даёт максимальную защиту без риска забить память ключа.
-
Если есть Юбикей, то для чего устаревший стандарт двухфакторки с цифровыми кодами и поддержкой Aegis? Юбикей в моей архитектуре позволяет уйти от защиты паролем к аппаратному корню доверия, закрыть вектор атак, связанных с фишингом и перехватом TOTP-кодов, так как закрытый/приватный ключ никогда не покидает чип устройства.
Юбикей и Аегис могут и должны работать параллельно. Юбикей - первичный метод, защищает от фишинга на уровне протокола. Аегис - резервный метод (если сервис не поддерживает фидо2 или я забыл ключ, используется TOTP). Некоторые параноидальные режимы позволяют удалить все остальные методы, кроме Юбикей - в моей архитектуре это допустимо при наличии минимум двух ключей, иначе потеря одного приведёт к безвозвратной потере аккаунта.
Таким образом, интеграция Юбикей делает Аегис “второй линией обороны”. Теперь, даже если злоумышленник узнает мастер-пароль Битварден и перехватит смартфон с кодами Аегис, на Битварден установлена авторизация Юбикей, требующая физического касания ключа, а его у него нет, и получить доступ к паролям от моих веб2 он не может. Аегис же защищает по старой доброй двухфакторке всё остальное не центральное. -
Парадигма “нулевого доверия” (zero trust), заложенная в архитектуру моего экзокортекса, является фундаментальным сдвигом в философии безопасности. Если классическая модель строилась по принципу “замка и рва” (доверие всему, что внутри периметра), то “нулевое доверие” исходит из постулата: периметра не существует, угроза может исходить из любого узла в любой момент времени. Согласно стандартам NIST, “нулевое доверие” базируется на принципах:
- явная проверка. Допущения не делаются, всё должно быть подтверждено/заземлено данными (логи, контекст, состояние, тип, местоположение);
- минимальные привилегии (доступ предоставляется ровно в том объёме и в то время, которое необходимо для выполнения конкретной задачи - just in time), права админа не могут находиться в одних руках постоянно;
- презумпция взломанности/скомпрометированности: система проектируется так, как будто она уже взломана, злоумышленник внутри (даже не пытаясь тратить время на доказательство обратного). Это заставляет использовать сразу такую архитектуру/сегментацию, чтобы “взрыв” одного узла не привёл к обрушению всей структуры.
Как в моей архитектуре экзокортекса реализованы принципы “нулевого доверия”?
- сегментация на уровне ОС (разделение пользователей на админа и юзера). Это разделение привилегий. Работая под юзером, я не могу изменить ядро. Если мне нужны права админа, я должен доказать их системе через ввод пассфразы, подтверждающей полномочия админа;
- устройства как временные терминалы, а не доверенные хранилища. На них ничего не хранится, так как в долгосроке железу не доверяется (оно может быть утрачено, украдено, взломано). Поэтому доступ к активам (Протон, Битварден) открывается по запросу и закрывается по завершению сессии;
- аппаратные ключи как явная проверка. Пароль - это статичный фактор, которому нельзя доверять, ибо его можно украсть. Юбикей вводит динамическую проверку. Система видит пароль, но мне всё ещё не верит и требует касания ключа, чтобы доказать физическое присутствие и владение криптографическим секретом.
В классической парадигме “замка и рва” я вынужден был бы доверять своему ноутбуку, потому что он мой и я там всё предусмотрел (а всё ли?) Одна ошибка в некоторой точке открывала доступ ко всему. В “нулевом доверии” взлом одного узла не несёт угрозы остальным, так как они изолированы. Отпадает необходимость быть сверх-внимательным (система сама запрашивает подтверждение там, где риск возрастает). Повышается живучесть: поскольку мы ждём взлома, у нас всегда готов план восстановления. Мы не паникуем, когда терминал потерян, так как архитектура изначально строилась на недоверии к нему, и он просто заменяется.
Зеро траст - это не паранойя, а математический расчёт вероятностей. “Хрупкое доверие”, которое в нужный момент может не оправдаться, заменяется на “непрерывную верификацию” (do not trust, verify). В моём случае каждый шаг доступа к моему графу знаний/цифровой личности/криптоактивам - это осознанный акт подтверждения полномочий. Отсюда такое количество проверок и барьеров, повышающее когнитивную нагрузку при входе в контекст и затрудняющее их переключение.
- В системе безопасности принято выделять три фактора аутентификации: знание (то, что я помню - пароль), владение (то, что у меня есть - юбикей или лист с сидфразой), свойство (то, кем я являюсь - биометрия). С этой точки зрения сидфраза (Веб3) + пассфраза (Трезор) и мастер-пароль (веб2) + 2FA (Битварден) обладают следующей разницей:
- природа защиты: в веб2 динамическая (каждый раз новый challenge), в веб3 статическая (математический вывод из слов, который всегда одинаков, если слова/символы те же);
- роль второго фактора: юбикей активно вычисляет криптографическую подпись, пассфраза просто добавляет энтропию (“соль”) к финальному ключу;
- удалённая атака: в веб2 невозможна без физического ключа (если настроен fido2), в веб3 возможна через фишинг (если я сам введу фразу);
- физическая кража: ключ бесполезен без пароля, сидфраза же даёт доступ ко всем средствам (только пассфраза, если она неизвестна злоумышленнику, защищает их часть).
Связка пароль+Юбикей обладает свойством активного сопротивления. Ключ осуществляет асимметричное криптографическое рукопожатие, доказывая, что владеет секретом. Сидфраза же - это секрет пассивный, который, попав к злоумышленнику, уже даёт ему доступ к тому, что на ней лежит без пассфразы. Пассфразу можно рассматривать как фактор знания, если сид - фактор владения.
Главное отличие - при фишинге: Юбикей защищает от дистанционного перехвата, так как привязан к домену сайта. Сид-фраза не имеет такой защиты: если она введена на поддельном сайте, то мгновенно скомпрометирована (спасёт только пассфраза, которая злоумышленнику не должна быть известна). В моей архитектуре экзокортекса мастер-пароль Битварден - это операционный центр (его потеря блокирует деяетельность), сидфраза - хранилище резерва (его потеря уничтожает капитал).
Резюме: мастер-пароль обязан быть защищён аппаратным ключом, это делает атаку на мою цифровую личность экономически невозможной для удалённого хакера; сидфраза должна существовать только в физическом мире/на чипе Трезора и обязательно использоваться с пассфразой, которая хранится отдельно (в голове, на бумаге в обфусцированном виде или в менеджере паролей).
- Архитектура Битварден строится на разделении сервера корпорации, десктопного приложения и браузерного расширения, каждый из этих модулей выполняет свою функцию и несёт свою ответственность, с соблюдением zero knowledge:
- сервер хранит зашифрованный “кирпич” моих данных, обрабатывает запросы на аутентификацию. Он никогда не получает мастер-пароль (поэтому корпорация не может расшифровать мои данные), а его хешированную производную, которую только сверяет. Это “слепой склад” для зашифрованных контейнеров;
- десктопное приложение является “корневым” узлом управления на локальном терминале (макбук или смартфон). Выполняет локальное шифрование/дешифрование данных, управляет ключами в оперативной памяти, интегрируется с системной безопасностью (touch id). Это “тяжёлый” клиент, который несёт ответственность за безопасность сессии, именно в нём происходит генерация мастер-ключа из мастер-пароля. Это центр управления и криптографический процессор, имеющий доступ к системным функциям биометрии;
- браузерное расширение - “тонкий” интерфейс, работающий в контексте конкретных веб-ресурсов. Взаимодействует с веб-страницами для автозаполнения форм, идентифицирует url страниц и ищет соответствующие записи в хранилище, перехватывает новые учётные данные для их сохранения. В системе отвечает за операционную эффективность, его задача - безопасная доставка данных в поля ввода браузера; не предназначено для глубокого администрирования базы данных. Это контекстный агент, который работает “на передовой”, обеспечивая связь между моим зашифрованным хранилищем и открытым вебом.
Как работают модули в связке: - когда я открываю десктопное приложение, оно запрашивает с сервера зашифрованный файл хранилища паролей моих. Сервер отдаёт его, приложение дешифрует его на устройстве (макбук/смартфон) исключительно с помощью ключа, полученного из моего мастер-пароля;
- приложение устанавливает связь с расширением браузера. Когда я разблокирую расширение через touch id, оно отправляет запрос приложению, приложение проверяет биометрию через ОС и, в случае успеха, передаёт расширению временный токен доступа по зашифрованному локальному каналу, расширение использует этот токен для расшифровки данных из своей локальной копии базы (хранится в памяти браузера) и подставляет их на сайт;
Результат: расширение не хранит мастер-ключ в постоянной памяти, что минимизирует риск кражи всех паролей через уязвимость браузера. Компрометация расширения не угрожает хранилищу, так как управление доступом делегировано десктопному приложению, работающему в более защищённой среде ОС.
- LLM дал рекомендации и по Ютуб-каналу на бренд-аккаунте Гугла. В его иерархии бренд-аккаунт - это надстройка, которая позволяет отделять публичную личность (канал) от персональных данных владельца (почта, диск). Поскольку доступ к БА осуществляется через мой основной/primary owner гугл-аккаунт, безопасность канала как актива равна безопасности основного гугл-аккаунта. В связи с этим:
- запросил takeout основного и бренд-аккаунта гугла (теоретически должен предложить скачать все видео с канала - да, так и произошло, 2 тыс. гигабайт предложил скачать, зато сделал список всех видео на канале). Запрашивать раз в квартал тейкаут рекомендует;
- рекомендует хранить все ссылки на видео на канале в отдельном файле графа знаний. Если у меня доступ к каналу пропадёт, я таким образом буду знать, как найти видео на канале поиском. Но ведь легко можно зайти на канал и найти нужное видео прямо на нём. Или тут имеется в виду хранение слепка информации о канале, что на нём вообще было, если доступ к каналу в принципе пропадёт. Но я это помню и так. Не вижу большой целесообразности создавать файл со ссылками на две с половиной тысячи видео;
- создал карточку канала в менеджере паролей, там канал и контакт менеджера;
- записал задачки по каналу после приобретения Юбикей.
- Учения по восстановлению из бэкапов являются высшей формой проверки жизнеспособности экзокортекса. С точки зрения параноидального подхода, любой бэкап считается несуществующим, пока не прошёл проверку боем, в поле, реальным восстановлением из него (в котором и выясняется его надёжность и что может пойти не так). Какие типы учений нужно провести после настройки экзокортекса:
- “разрыв двухфакторной цепи”. Цель - проверить работоспособность кодов восстановления двухфакторки для аккаунта Гугл, сохранённых на бумаге и в менеджере паролей, имитируя отсутствие доступа к устройству, генерирующему ТОТР-коды. Тут логика понятна - коды должны позволять пройти второй фактор;
- “утрата физических устройств”. Симуляция покупки нового ноутбука. Задача: восстановить всю рабочую среду (Обсидиан, браузерные профили) из холодного бэкапа с Дропбокс/флешки за 4 часа. Или: симуляция покупки нового смартфона. Задача: восстановить Aegis из бэкапа, который хранится в Протон Драйв, и восстановить доступ ко всем мессенджерам в рабочем профиле шелтер смартфона;
- “амнезия мастер-пароля”. Проверка процесса восстановления доступа к менеджеру паролей через экстренный контакт/emergency access (только в платной версии);
- “web3 survival”. Восстановление криптокошельков на новом устройстве (или в “песочнице” макбука) по бумажной сидфразе (проверка читаемости и корректности записей). Это я уже неоднократно делал;
- “сбой hardware vpn”. Симуляция выхода из строя аппаратного роутера. Задача: настроить временный защищённый мост через макбук (согласно резервным протоколам), не нарушая стерильности трафика;
- “cloud lockout”. Симуляция блокировки Протон/Гугл дисков, невозможность прочитать файлы оттуда. Задача: получить доступ к критическим данным экзокортекса, хранящимся только в локальном бэкапе на флешке;
- “panic button”. Отработка протокола экстренного уничтожения сессий и выхода из всех аккаунтов со всех устройств при угрозе их физического изъятия.
По каждому типу учения надо составить с ИИ чёткий сценарий и предусмотреть условия безопасности/нужные резервы, чтобы в случае неудачного результата не остаться без доступов. Каждое учение создаёт высокую нагрузку на TPN, поэтому не более одного в неделю. Главный принцип, который проверяется в ходе учения - если есть бумажный/цифровой бэкап, он делается не для “галочки”, а для того, чтобы им можно было воспользоваться в случае необходимости для восстановления утраченного (задача инфобеза - максимальная защита активов от атаки и их беспроблемное восстановление в случае утраты). А для этого же нужно убедиться, что это восстановление возможно и сформировать навык в ситуации учения/тренинга, чтобы в случае реальной ситуации быстро знать, что делать.
-
Privacy-плёнки в моей архитектуре экзокортекса представляют собой физический уровень защиты визуального интерфейса от визуального хакинга (shoulder surfing) в физическом пространстве. В основе плёнки лежит технология микрожалюзи (внутри её структуры находятся тысячи микроскопических вертикальных перегородок). Под прямым углом свет проходит между перегородками беспрепятственно, под боковым углом для подглядывающего экран выглядит абсолютно чёрным или сильно затемнённым. Это исключает фиксацию происходящего на экране (вводимых символов паролей и двухфакторки) в публичных нестерильных средах (кафе, транспорт, коворкинги), позволяет работать с графом знаний, не опасаясь чтения заметок через плечо, сокрытие балансов криптоактивов (при разблокировке аппаратных кошельков или просмотре балансов в публичных местах). Важно: плёнка блокирует обзор только по горизонтали (слева/справа), если кто-то смотрит сверху или снизу (по вертикали), изображение остаётся видимым (жалюзи расположены вертикально).
При выборе обращать внимание на: угол обзора (оптимально 60 градусов, по тридцать в каждую сторону от центра), более дешёвые имеют больший угол обзора; для макбука магнитные фильтры (позволяют легко снимать плёнку, когда я работаю дома, обеспечивают идеальное прилегание без клея); для смартфона оптимально закалённое стекло с прайваси-эффектом (даёт лучшую цветопередачу и дополнительную физическую защиту экрана); любая плёнка поглощает до 20% света (выбирать модели с высоким коэффициентом прозрачности, чтобы не перегружать зрение); матовая сторона полезна для работы при ярком освещении, глянцевая лучше сохраняет чёткость изображения.
Бренды: 3M (индустриальный стандарт), Kensington (MacBook), Spigen/Belkin (для смартфонов). Соблюдать инструкции по установке (создать с LLM). -
Переход от программного VPN к аппаратному - это качественный скачок в архитектуре безопасности, переводящий защиту из области вероятностной надёжности софта в область детерминированной надёжности железа. Использование программных vpn ) (Протон) на конечных терминалах (макбук, андроид) порождает критические уязвимости:
- зависимость от состояния ОС (сбой в которой может на миллисекунды проявить реальный ip);
- конфликт сред (запуск нескольких экземпляров vpn - у меня это макбук и два профиля на смартфоне) создаёт огромную нагрузку на процессор, вызывает перегрев и приводит к непредсказуемой маршрутизации трафика, что делает систему нестабильной;
- поверхность атаки (впн-клиент является сложным ПО с высокими привилегиями, уязвимость в котором может стать точкой взлома всей системы).
Решение проблем программного впн - аппаратный роутер, который выносит задачу шифрования трафика на отдельный процессор/устройство. Для моих терминалов он выглядит как обычный интернет, который всегда через впн и иначе работать не умеет. Необходимо устройство класса travel router (GL.iNet, Teltonika), которое имеет слот для симкарты и позволяет работать автономно через мобильную сеть, имеющее аппаратный переключатель (включение/выключение впн или полная блокировка интернета), процессор которого занимается только туннелированием, а мои устройства подключаются к нему по wifi или ethernet (то есть для меня это выглядит как вайфай, но мой личный, всегда подключённый к впн, а сам физический интернет берётся от мобильной сети, отсюда контракт с мобильным оператором и исключается публичный или закрытый вайфай). На роутере устанавливается прошивка (wireguard/openvpn), настраивается конфигурация прямо внутри роутера, настраивается kill switch (правила брандмауэра, которые запрещают любой трафик мимо впн-туннеля - если туннель падает, связь разрывается физически). Устройство приобретается (до 150 долл. за качественную модель с wireguard), подписка не требуется, просто устанавливается файл конфигурации в роутер один раз. Для эксплуатации потребуется симкарта/контракт с мобильным оператором с тарифом для модемов/роутеров (отсюда соединение с интернетом), роутер требует питания. Получается автономность: я больше не завишу от настроек впн на смартфоне/ноуте - включил роутер, безопасный периметр создан, подключай сколько надо устройств по вайфай или кабелем.
Поскольку это инженерная альтернатива текущей комбинации (публичный/домашний/корпоративный вайфай + впн), то публичный вайфай категорически запрещается, даже с впн на терминале (так как риск атаки остаётся высоким). Домашний/корпоративный/доверенный вайфай разрешается, но только как источник интернета для моего впн-роутера (мобильный интернет в данном случае не потребляется). Как это работает: мой vpn-роутер подключается к домашнему/приватному вайфай (источнику интернета), устанавливает внутри него впн-туннель и уже “раздаёт” защищённый интернет на мои терминалы (то есть подключение моих устройств всегда к моему роутеру, на котором всегда работает впн; интернет же на мой роутер либо от мобильного оператора, либо от приватного вайфая, где есть свой провайдер). В этой конфигурации даже если домашний роутер будет взломан, трафик моего экзокортекса останется зашифрованным внутри туннеля, созданного моим аппаратным впн-шлюзом в виде роутера. Предпочтительнее LTE/4G мобильный интернет (интересно, можно ли как-то это соединить с существующим мобильным номером, или тут потребуется отдельный, на соответствующую симкарту для роутера), так как он делает меня полностью независимым от чистоты сторонних вайфай-сетей.
- Задал (поздновато) LLM вопрос про дисциплины прикладных методов, которые я использую при проектировании, воплощении и обслуживании своего экзокортекса (будучи при этом одновременно и во внешней, и во внутренних проектных ролях - тут аналогия с ролью ученика, в которую встаёт деятель-заказчик собственного саморазвития, который, понимая, какое мастерство ему нужно для эксплуатации в надсистеме, создаёт его в роли ученика методами саморазвития в режиме dev-time), и получил следующий ответ:
- на уровне железа прикладные дисциплины systems engineering, hardware security, фундаментальные - физика полупроводников, теория цепей;
- на уровне ОС/логики прикладные дисциплины operating systems theory, system administration, фундаментальные - информатика, логика;
- на уровне безопасности прикладные cybersecurity, cryptography, фундаментальные - теория чисел, информационная энтропия;
- на уровне инженерии знаний прикладные knowledge engineering, information architecture, фундаментальные - эпистемология, семантика;
- на уровне эксплуатации прикладные reliability engineering (SRE), фундаментальные - теория вероятностей, теория надёжности.
Мой экзокортекс, являющийся последовательным воплощением рабочих продуктов методов этих дисциплин, есть не просто совокупность железа и софта (мощности процессоров и алгоритмов), а есть распределённая отказоустойчивая система управления знаниями и активами. Фундаментальные дисциплины в ней (математика, физика, логика, информатика - интеллект-стек) обеспечивают неизменность правил, на которые мы опираемся. Прикладные дисциплины обеспечивают операционную надёжность.
Чтобы получить представление о данных дисциплинах, по традиции скачал и добавил в библиотеку по одной книге на каждую, а также ознакомительное видео в ютубе. До конца недели это всё просмотрю и хоть буду понимать, методы каких дисциплин я вообще выполняю.
Можно сказать, после мастерства саморазвития экзокортекс - вторая целевая система, которую я осознал и подхожу к её развитию осознанно.
- Посмотрел рекомендованные LLM видео по каждой дисциплине, сделал следующие заметки:
- системная инженерия это не то, чему можно научить, ей можно только научиться, применяя полученные из фундаментальных дисциплин знания на материале реальных рабочих проектов. Это длительное путешествие длиною в десятилетия;
- кибербезопасность - это игра в кошки-мышки, соревнование снаряда и брони, между good guys и bad guys. Угрозы постоянно эволюционируют, как и защита от них. В каждой привычке делать в цифровом пространстве так, а не эдак, а эти действия мы совершаем ежедневно, даже не думая, есть аспект кибербезопасности. И о нём нужно думать, воспринимать его всерьёз, и менять методы/привычки действий в цифровой среде. Это как мыть руки или не мыть руки. Усложняются системы, усложняются угрозы;
- технология может быть с высоким уровнем безопасности, а вот её конкретное использование может быть кривым, и это создаст угрозу, обнулив безопасность технологии;
- в кибербезопасности ключевой является экономическая/праксиологическая составляющая. Здесь же злоумышленник использует средства для достижения цели (платит цену за атаку, рассчитывая покрыть затраты добычей). Если достаточно ценная цель достигается дешёвыми средствами, они будут использоваться. Одна из задач кибербезопасности - повысить для злоумышленника цену атаки, чтобы сделать достижение цели невыгодной в моём случае, чтобы он переключился на более доступные. Праксиология помогает нам тут понять многое;
- этатизм в кибербезопасности проявляется по-полной: вмешивается государство и устанавливает запредельные требования к безопасности якобы для борьбы с недобросовестными производителями средств защиты, которые в погоне за конкуренцией используют менее безопасные технологии для удешевления средств. Тут скрывается та самая ложь, что и в любом интервенционизме и ограничении доступа предложения на рынок: рыночный механизм отбраковки плохих продуктов блокируется, предложение гарантированно снижается и растёт цена, а требования чиновников в итоге не приводят к росту безопасности и всё так же отлично взламывается. Аналогия с лицензированием;
- растёт сложность систем, ключевыми являются экономические стимулы, стираются границы между физическим и цифровым миром (но термодинамика везде). В кибербезопасности не существует “волшебной таблетки”, а возможно только постоянное обучение sota-методам инженерии безопасности, сотрудничество. Крепость построить нельзя, можно только обучаться, мониторить угрозы, изменяться, строить learning systems. Эволюция;
- человек по-прежнему является самым слабым звеном. Поэтому праксиология в кибербезопасности важна;
- системное администрирование использует принципы панк-рока: делай это сам, каждый может это делать, любой может стать артистом. Сначала принципы, потом результаты, потом инструменты (метод определяет инструмент, а не наоборот);
- Cryptology = Cryptography + Cryptanalysis (первые шифруют, вторые пытаются взломать). Security >> Cryptography, которая есть часть безопасности в целом. Основная задача криптографии: как коммуницировать через небезопасный канал, который могут читать. История с 2000 BC;
- единственный способ быть уверенными в том, что алгоритмы шифрования надёжны, это сделать их публичными (ранее было мнение, что надо держать их в секрете, что было глупостью), чтобы их попробовали взломать все желающие, и ни у кого это не получилось. Создатели алгоритмов (defender/designer) должны предусмотреть все возможные виды атак, ведь если одна-единственная сработает, то всё. Для этого надо изучать все виды атак (то есть работать на стороне криптоанализа), “векторы атаки”. Криптоанализ делится на классический (брутфорс, аналитика системы с целью понять, как она работает), social engineering/fishing, implementation attacks;
- публичность алгоритма не страшна, ведь для расшифровки нужен ключ, а он уже секретен. Брутфорс - самая простая атака подбором ключа. Но если их чудовищное количество (keyspace), то брутфорс займёт миллионы лет. “Шифр должна быть безопасен, даже если злоумышленник знает о нём всё, за исключением секретного ключа”.
- SoTA-методы системной инженерии (Kossiakoff):
- Model-Based Systems Engineering (переход от текстовой документации к цифровым моделям);
- Requirements Traceability (обеспечение прослеживаемости каждого требования до физического компонента);
- Trade-off Analysis (формализованный метод выбора между противоречивыми характеристиками системы);
- V-Model Lifecycle (методология верификации и валидации на каждом этапе проектирования);
- Architecture Tradeoff Analysis Method (оценка архитектурных решений на ранних этапах);
- Interface Control Management (строгое описание и контроль точек сопряжения подсистем);
- Failure Mode, Effects, and Criticality Analysis (анализ видов, последствий и критичности отказов);
- Configuration Management (контроль всех версий и состояний системы);
- Department of Defense Architecture Framework (стандарт описания архитектуры сложных систем).
- SoTA-методы системного администрирования (Limoncelli):
- Infrastructure as Code (управление конфигурациями через скрипты);
- Immutable Architecture (принцип неизменяемой архитектуры, когда узлы не обновляются, а заменяются новыми);
- Least Privilege Access Control (предоставление минимально необходимых прав доступа);
- Patch Management Orchestration (автоматизированный контроль обновлений безопасности);
- Log Aggregation & Analysis (централизованный сбор и анализ системных событий);
- Host Hardening (принудительное ограничение функций операционной системы для снижения поверхности атаки);
- Directory Services Integration (управление единым пространством имён пользователей);
- Storage Virtualization (абстракция физических дисков в логические тома);
- Environment Parity (обеспечение идентичности настроек на разных узлах);
- Remote Administration Protocol (защищённые методы удалённого управления - SSH, VPN).
- SoTA-методы кибербезопасности (Anderson):
- Threat Modeling (процесс выявления и оценки потенциальных угроз);
- Zero Trust Network Access (реализация доступа без доверия к местоположению узла);
- Microsegmentation (деление системы на изолированные зоны для локализации взлома);
- Defense in Depth (многоуровневая эшелонированная защита);
- Security Orchestration, Automation and Response (автоматизация реагирования на инциденты);
- Endpoint Detection and Response (мониторинг и предотвращение угроз на конечных устройствах);
- Red Teaming (имитация реальных атак для проверки защиты);
- Identity & Access Management (управление жизненным циклом идентификаций);
- Data Loss Prevention (методы предотвращения утечек чувствительной информации);
- Sanitization (Data Eradication) (методы безвозвратного уничтожения данных).
- SoTA-методы криптографии (Aumasson):
- E2EE (End-to-End Encryption) (сквозное шифрование, где ключи есть только у отправителя и получателя, но их нет у провайдера канала);
- Asymmetric Key Derivation (генерация пар ключей - приватный/публичный);
- Salting & Hashing (методы защиты паролей в базах данных);
- Perfect Forward Secrecy (механизм, при котором компрометация одного ключа не даёт доступа к прошлым сессиям);
- Zero-Knowledge Proofs (доказательство владения секретом без раскрытия самого секрета);
- Authenticated Encryption with Associated Data (шифрование, обеспечивающее и конфиденциальность, и целостность);
- Elliptic Curve Cryptography (современные методы шифрования с короткими ключами при высокой стойкости);
- Hardware Security Module Integration (использование аппаратных чипов для хранения ключей - Юбикей/Трезор);
- Public Key Infrastructure (система управления цифровыми сертификатами);
- Post-Quantum Cryptography (разработка алгоритмов, устойчивых к взлому квантовыми компьютерами).
- SoTA-методы инженерии знаний (Rosenfield):
- Zettelkasten (метод организации заметок через атомарность и связи);
- Ontology Development (создание формальных описаний категорий и связей в предметной области);
- Knowledge Graph Construction (визуализация и анализ структуры данных как графа);
- Taxonomy Management (иерархическая классификация сущностей);
- Semantic Linking (связывание данных на основе их смысла, а не только названий);
- Controlled Vocabulary (использование строго определённого набора терминов - тезаурус);
- Faceted Search (поиск по нескольким независимым характеристикам - атрибутам);
- Map of Content (создание узловых точек входа в большие объёмы данных);
- Graph Theory Analysis (использование математики графов для поиска пробелов в знаниях);
- Information Lifecycle Management (управление данными от создания до архивации/удаления).
- SoTA-методы Reliability Engineering (Murphy):
- Error Budgets (определение допустимого уровня сбоев для баланса между скоростью и стабильностью);
- SLI/SLO/SLA (метрики и цели уровня обслуживания);
- Chaos Engineering (контролируемое внесение сбоев для проверки устойчивости системы);
- Blameless Post-Mortems (анализ инцидентов без поиска виноватых, сфокусированный на системных улучшениях);
- Disaster Recovery Planning (план восстановления после катастрофических сбоев);
- Golden Signals Monitoring (мониторинг четырёх ключевых параметров - трафик, ошибки, задержки, нагрузка);
- Toil Reduction (планомерное уничтожение рутинных операций через автоматизацию);
- Canary Deployments (постепенное внедрение изменений для минимизации рисков);
- Capacity Planning (прогнозирование потребностей в ресурсах);
- Mean Time to Recovery Optimization (сокращение среднего времени восстановления).
-
Создал заметку по чтению десяти книг по прикладным дисциплинам методов, связанных с измененением моего экзокортекса в ролях архитектора, инженера, безопасника и сисадмина, в человеко-машинном КБ с LLM+FPF. До конца мая всё это переработать в контуре инфометаболизма, чтобы в первом полугодии года завершить изменение экзокортекса. Там же завершится подписка на МИМ. LLM подправил, что на проработку этих знаний потребуется не менее 110 часов, поэтому ставим задачу на 6 недель, до конца июня, закладывая резерв на внедрение инкрементов.
-
В dev-time мы с ИИ занимаемся проектированием и воплощением экзокортекса как мини-КБ из человека-агента и ИИ-агента, которые ставят друг друга в разные роли, при этом оба обладают знанием системного подхода. Происходит изменение его конфигурации, внедрение инкрементов. В runtime он работает как инструмент, поддерживающий мои прикладные методы в прикладных ролях, обеспечивая безопасность и производительность, сохранность моих интеллектуальных и цифровых активов. Граница между этими стадиями мне понятна, при её переходе меняются мои контексты и роли.
В девтайм мои роли: внешняя (заказчик функций на всех уровнях архитектуры деятеля), архитектор (перевод функциональных требований на язык архитектуры), инженер-исполнитель (воплощение проекта в физике созданием инкрементов); роли LLM - системный аналитик (синтезирует sota-методы под мои запросы), технический писатель/консультант (генерация инструкций, алгоритмов и регламентов для меня как инженера). В рантайм мои роли: оператор/деятель (использую экзокортекс как инструмент прикладных методов), системный администратор, инженер по безопасности; роли LLM - архитектурный копилот (помощь в ориентации в графе знаний), SRE-консультант, системный инженер.
Работа нашего с ИИ-КБ в режиме рантайм строится по принципу непрерывной обратной связи. Проблемы, выявляемые в режиме эксплуатации, формируют запрос на инкремент в режиме девтайм, экзокортекс переводится в этот режим, мы с ИИ разбираем проблему, формируем решение, пишем инструкцию, я как инженер воплощаю инкремент, и экзокортекс в новой конфигурации возвращается в режим эксплуатации. Хорошо, что sota-методами владеет ИИ, а я владею только своими прикладными в узких ролях, выполняя инструкции, написанные ИИ. Знания системного подхода при необходимости позволяют мне диагностировать недостаток знания (метода, дисциплины, подозрение на долг), описать ИИ гипотезу о проблеме, получить её корректировку, выявить ошибки в первоначальном понимании, понять правильный ход действий и получить описание шагов по внедрению изменений. -
Двадцать недель года завершено, и мои первоначальные планы полетели в тартарары. Но обоснованно: я ставил задачу освоения программы рабочего развития МИМ; руководство по распожаризации, в рамках которого я освоил LLM+FPF на уровне осознанной компетентности, показало, что у меня накоплен чудовищный WIP, архитектурный долг и вообще всё неправильно в контурах деятеля, предшествующих инфометаболизму (который тоже был неправилен). “Правильно” означало овладеть своей архитектурой как набором методов (это было сделано - библиотека контекстов) и осознать, что главным в ней является экзокортекс, предшествующий инфометаболизму, коммуникации, производству и прикладным ролям в рабочих проектах. На том стихийно сложившемся неправильном экзокортексе нельзя дальше работать, так как генерится брак (как это и было предыдущие 25 лет), и надо в принципе остановить любой неправильный метаболизм и коммуникацию, и начать перепроектировать и менять экзокортекс, для чего нужно освоить методы ролей архитектора, сисадмина и офицера безопасности, а для этого нужно освоить их дисциплины. Про последние я осознал, внедрив какое-то количество инкрементов экзокортекса. И теперь ухожу в дисциплины (что я давненько подсознательно хотел сделать). Таким образом, первые полгода ушли на расчистку wip и ликвидацию архитектурного долга. Хорошо, что есть LLM+FPF, и не мешают рабочие проекты. Остановлен и метаболизм неправильный, и осваивать дисциплины избранно я уже буду пытаться правильно. Таким образом, в результате корректировки планов под воздействием знаний системного подхода и применения их к себе как к деятелю я начал глубокую архитектурную перестройку себя путём ежедневной интенсивной когнитивной работы методами саморазвития (а они тут применяются по полной!) над архитектурой себя как системы создания - что логично включает и экзокортекс (само понятие которого тоже было мне неизвестно до знакомства с системным мышлением).
-
Очевидно, что появление LLM как инструмента со-процессора не избавляет от работы, не уменьшает её количество. Наоборот, скорость получения ответов позволяет делать работу быстрее и правильнее, и хочется сделать больше, быстрее, глубже (то, на что раньше ушли бы годы, можно сделать за месяцы). Но для деятеля это по-прежнему выглядит как ежедневная интенсивная загрузка интересной работой, решающей иные проблемы, о которых он даже не догадывался, не владея СМ, а сейчас они ему очевидны, и приоритет их решения очевиден, и, главное, есть понимание, что их можно решить и известно, как. И LLM тут помогает и понять, и работу выполнить. В общем, работы меньше точно не стало, но она стала иной, более осмысленной, а ненужная работа, выполнявшаяся годами неправильными методами, просто отпала. Год назад я начинал изучать системное мышление, и почти ничего из того, чем я был тогда загружен (непонятно какая работа в непонятно каких ролях непонятными методами) уже не делается. А делается совсем иное, лог чего ведётся впервые в жизни публично в виде еженедельных отчётов в клубе МИМ.
-
Брагинский: подлинные секреты должны быть только в голове. Если они доверены железу, даже если сверхзащищены, считайте их разглашёнными.