-
“Отгрузил” накопившиеся заметки по экзокортексу в клуб. Опубликована заготовка “Архитектура порядка: экзокортекс как брандмауэр против глобальной энтропии”, раскрывающая суть того, что экзокортекс деятеля должен быть не источником энтропии сам, а должен снижать его собственную энтропию и защищать от высокоэнтропийной внешней среды, включая рабочие проекты, чтобы деятель мог упорядочивать внешний мир и снижать его энтропию. В борьбе энтропий деятеля и среды побеждает первая - за счёт наличия экзокортекса. Потребитель же, в отличие от деятеля, не упорядочивает среду, а является либо проводником, либо источником энтропии.
-
Начал делать копии внешних публикаций в Обсидиан. Это должно навести на мысль, что делать с публикациями за предыдущие годы, которые лежат в архиве в Дропбокс. На них же можно ссылаться. Но как не хочется их оттуда доставать. Но скорее всего, придётся. LLM обосновал, почему это надо делать. Ну надо, так надо. Зато всё будет в одном месте уже упорядоченно. Запланирую работы по миграции после завершения работ по экзокортексу, всё-таки это уже относится к контуру информационного метаболизма, который осуществляется с помощью выстроенного по новой архитектуре экзокортекса. Это будет в июне. Как раз там завершится курс Усанова.
-
Создал на основе логов чатов с LLM заготовку “Экзокортекс как когнитивный процесс: математика превосходства”. Создал и понял, что пропустил рекомендованный LLM этап синтеза - переписать раздел о двух системах мозга применительно к моей ежедневной практике “Как мой Обсидиан разгружает мой мозг прямо сейчас”. Вот так путём проб и ошибок овладеваю механикой информационного метаболизма с LLM. Но знания в голове удерживаются получше, чем от простого чтения и копипаста.
-
Создал заготовку “Протоколы стыковки: как работать с корпоративной энтропией, оставаясь стерильным”, направленной на раскрытие принципа контейнеризации при стыковке личного экзокортекса с высокоэнтропийным корпоративным, использующую метафору “презерватива”, надеваемого на личный экзокортекс при контакте с корпоративным. Она продолжает тему публикации про экзокортекс как брандмауэр против глобальной энтропии.
-
Наблюдая за производством некоторой работы по методу, который ранее мне был неизвестен (но, вне сомнения, был известен исполнителям), подумалось, что суть стратегирования как метода выбора метода, или разницу между проблемой (метод решения которой не известен - пока) и задачей (метод решения которой известен) может быть описана так. Задача - это когда перед нами лежит описание метода (или перечень методов, составляющих архитектуру системы создания), и нам не нужно ломать голову о них, достаточно выполнить работы по ним в отношении понятных объектов, для чего нужно просто их спланировать, найти ресурсы и исполнителей с мастерством, выполнить и получить предсказуемый результат во внешнем мире в виде воплощения целевой системы. Проблема, в которой мы начинаем со стратегирования - это когда список методов/табличка перед нами пуст, в нём нет ничего. А делать что-то, чтобы проблему решить, устранить неудовлетворённость - нужно (хотя всегда остаётся вариант отказаться от действия - и тут либо американский прагматизм, либо восточное недеяние, то есть глубоко философский вопрос, который проигнорировать не получится). И мы решаем, что вообще нам делать-то: дом строить, мастерство в практике Х повышать, компанию создавать, сайт разрабатывать или мероприятие организовывать, чтобы проблему эту решить и противоречие снять (формулировка проекта - создание целевой системы Х методом У). То есть выбираем, какую целевую систему вообще создавать, в принципе. А “создавать ЦС” - это значит, решить, каким методом её создавать. Если “дом”, то “строить”. Если “мастерство”, то “обучением”. И, сформировав гипотезу (а это только гипотеза! правильного ответа не существует! и нужно выбрать из нескольких гипотез одну, выдержавшую критику! и помнить, что она не навсегда и пивот впереди) тогда можно в список методов/табличку вписать ЦС и метод, помня, что это гипотеза. И тогда свершится переход от проблемы к задаче, которую останется выполнить, так как метод известен, в табличке записан. Поскольку метод - это способ борьбы с хаосом, снижения энтропии внешней среды, то стратегирование - это способ выбора способа борьбы с хаосом среды. Можно бороться с хаосом среды, можно отказаться. Если выбирается первое, то следующим логичным шагом является выбор конкретного способа, которым предлагается бороться (ибо нельзя бороться вообще, никаким способом - если есть борьба, есть способ этой борьбы). Если выбирается отказ, то и не надо выбирать способ. В первом случае стратегирование - есть, хоть и неосознанное. Получается, мы не говорим о том, стратегировать или нет - это не обсуждается, так как выбор делается в пользу борьбы и стратегии; мы говорим о повышении осознанности в выборе этого способа (ибо есть разница, выбрать его эмоционально-стихийно на основании интуиции “в этой ситуации надо делать Х”, или вложить время и усилия в обоснование выбора, формирование нескольких гипотез и далее выбор из них здесь и сейчас ситуативно наилучшей. А дальше, когда выбор сделан и согласие всех получено, воплощение стратегии. До нового такта стратегирования.
-
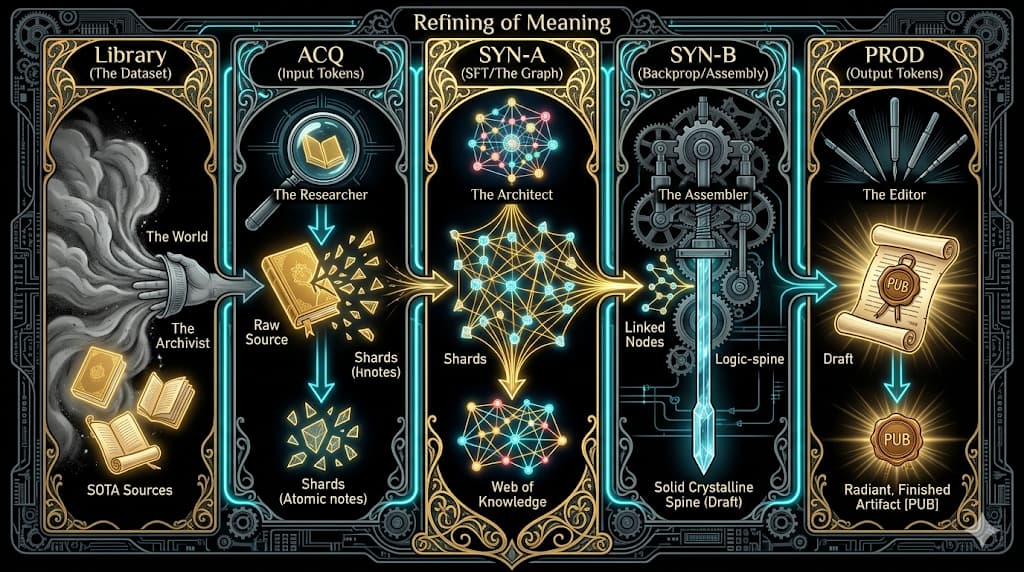
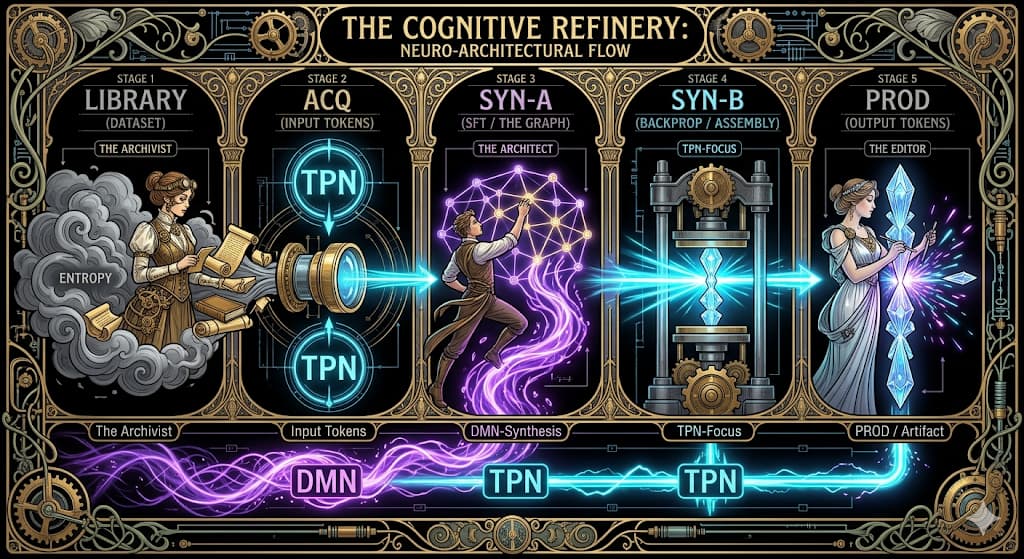
Начал долгожданное разбирательство с контуром информационного метаболизма, который состоит аж из пяти стадий, на которых работают две системы мозга (DMN, TPN), который аналогичен процессу обучения LLM (ведь и там, и там обучается нейросеть), а значит, LLM может быть использована на каких-то стадиях как усилитель, плюс стадия собственно синтеза делится на два такта (которых не было в практике мышления письмом, отсюда было главное затруднение: если в практике мышления письмом из образовательных заметок сразу получался черновик, да в клубе МИМ, то в контуре SYN по версии LLM+FPF в первом такте из образовательных заметок получаются атомарные “вечнозелёные”, которые и образуют базу/граф знаний, от которого ушёл Церен - и вот тут-то появляется Obsidian как инструмент, поддерживающий этот метод синтеза и визуализирующий граф знаний в виде заметок со связями, и только во втором такте из графа знаний отбираются заметки для будущего черновика; таким образом, это, как ни крути, уже модификация метода мышления письмом). Удалось получить неплохие визуализации этих стадий, упрощающих понимание контура информационного метаболизма и чётко разделить стадии, их входы и выходы.
Картинка первая, со входами и выходами:
Картинка вторая, показывающая разделение труда между двумя системами мозга - дефолтная отвечает за синтез связей, а линейный процессор за синтез текста из них:
-
С картинками сильно проще разобраться теперь. Из них также отчётливо видна роль архива/библиотеки/источников, которые нахоятся на самой первой стадии и не поступают сразу в потребление, тем самым не увеличивая WIP. А я 20 лет жил как раз в состоянии захламлённости wip своего мозга, так как потреблял не в себя. Хорошо, что с 2011 года стал отгружать в мир, благодаря Усанову. Теперь стоит сверхзадача наладить у себя информационный метаболизм с LLM правильно, то есть создавая граф знаний (которого не было) в Обсидиан (которым не пользовался, так как не создавался визуальный граф), а также, что наиболее сложно для внедрения, перейти от модели потребления just in case, навязанной нашей культурой, результатом которой становится “склад знаний” с огромным wip, к модели “производственного конвейера” just in time, которой наибольшее когнитивное сопротивление, так как книгу в ней предлагается рассматривать как порцию сырья, перерабатываемую строго под задачу выдачи готового артефакта (если знаний для неё нет в текущей нейросети), а иначе неперерабатываемую вообще. Ранее мне казалось это “запретом на чтение”, но LLM уточнил, что это запрет на увеличение энтропии/wip, и это звучит сильно правильнее, беспокойство по поводу остановки потребления мной информации данная формулировка сняла. Действительно, при отсутствии нормального завода и плана производства потребление сырья без создания готовой продукции, как минимум в виде нейронных связей, визуально представленных растущим графом знаний, в лучшем случае есть трата времени на производство брака.
-
Обработал рекомендации Мелащенко и Менаскопа по кибербезопасности с LLM и получил документ “Спецификация комплексной безопасности экзокортекса”. Перечисленное в нём добавляет в чеклист внедрения немало пунктов. Теперь у меня в папке МЕТА по экзокортексу: матрица спецификаций с двумя уже патчами, заметка про изоморфизм экзокортексов систем создания, протокол аварийного отказа устройств, спецификация комплексной безопасности экзокортекса и ежедневный чеклист (в котором половина пунктов про экзокортекс). Получается, что системное мышление наводит внимание на две плохо осознаваемые не-деятелем области - методы и экзокортекс как инструментарий, методы поддерживающий. Осталось только внедрить это всё. От Менаскопа в архиве в Дропбокс заметка с качественными ссылками по кибербезопасности, одобренными LLM. Неплохие инкременты и в инфометаболизме, и в описаниях, и в воплощении экзокортекса.
-
Обоснование использования в моей архитектуре криптокошельков в виде браузерных разрешений, а также генерации/хранения/импорта в них сидфраз:
- браузерные криптокошельки, в отличие от аппаратных (приватник заперт в микроконтроллере) и мобильных приложений (где ключи маршрутизируются через доверенную среду исполнения), обладают наименьшим уровнем физической защиты. В них приватный ключ хранится в виде обычного файла на жёстком диске внутри директории пользователя ОС;
- когда я подписываю транзакцию в кошельке-расширении, файл считывается с диска, расшифровывается, и чистая сид-фраза загружается в оперативную память ноутбука в открытом виде. При закрытии расширения механизм сборки мусора движка браузера в теории должен удалить фразу из оперативной памяти, оставляя только зашифрованный файл на жёстком диске;
- если профиль браузера не используется, то файл ключа лежит в корневой папке с остальными куки-файлами, кэшем и всем прочим. Это максимальная энтропия, опасность наиболее высока. Если профиль используется, то файл ключа будет находиться в отдельной подпапке и логически изолирован от файлов других профилей. Браузер программно запрещает сайтам из профиля 1 читать профиль 2. Однако аппаратного барьера не существует, данные лежат на одном и том же физическом диске ноута;
- хакеры не взаимодействуют с браузером. Они идут в папки на жёстком диске и копируют файл базы данных для последующего брутфорса пароля к криптокошельку-расширению;
- архитектура хранения сид-фразы в кошельках-расширениях обладает следующими уязвимостями: уровень защиты равен сложности пароля от кошелька; пока расширение разблокировано (мы в кошельке), приватный ключ висит в оперативной памяти (любой троян, способный сделать слепок оперативной памяти, может её извлечь); разделение профилей даёт логическое разделение, а не аппаратное (вредоносное ПО на уровне ОС прочитает файлы из любого профиля, так как жёсткий диск один);
- по данным причинам, использование браузерных расширений-кошельков для локальной генерации и хранения сид-фраз запрещено в моей архитектуре;
- расширение Rabby Wallet имеет право существовать исключительно в роли аппаратного интерфейса трансляции. В таком режиме в оперативной памяти хранятся только публичные адреса, а приватный ключ остаётся надёжно заперт в физическом микроконтроллере Трезор. Компрометация базы данных браузера капиталу не угрожает. Rabby Wallet, в отличие от Метамаск, считается инженерным стандартом в 2026 году. Он имеет встроенный симулятор транзакций: перед подписанием он анализирует код и показывает, что именно произойдёт с балансом, блокируюя известные фишинговые контракты. Рабби установлен в веб3 профиль Брейва и обязательно с подключением “холодного” кошелька. В само расширение сидфраза никогда не вводится, и в нём не генерируется. Расширение выступает исключительно как “глупый экран” для взаимодействия с dApps, подпись транзакции происходит исключительно в Трезор;
- в моей архитектуре экзокортекса ввод и хранение сид-фраз на смартфоне запрещено. Криптокошельки с него должны быть удалены, установка их туда запрещена. Смартфон - устройство с высоким риском физической компрометации (кража, изъятие, взлом через уязвимости нулевого дня). Единственный легитимный способ взаимодействия смартфона с криптой - режим watch-only через Zerion, куда вводятся свои публичные адреса для съёма телеметрии (мониторинга баланса). Тут же вводится запрет на использование в качестве dummy-заглушки действующих сидов (создаётся новый, не записывается, в названии кошелька do not use);
- установка кошельков-расширений в браузеры в моей архитектуре не запрещена, но регламентирована. Ставятся в профиль веб3 Брейва. Соблюдается императивно принцип полного исключения контакта сидфразы с клавиатурой/оперативкой макбука. Браузерное расширение не классифицируется как кошелёк, а понижается в статусе до аппаратного интерфейса трансляции, “глупого моста” между блокчейном и Трезором. Его роль сводится к парсингу данных смартконтракта из интерфейса dApp, формирование бинарного запроса и передача его на микроконтроллер Трезора через USB, приём криптографической подписи от Трезор и трансляция её обратно в блокчейн. В этой архитектуре расширение браузера никогда не обладает знаниями о приватном ключе;
- Rabby используется по умолчанию. Если же бизнес-задачи требуют взаимодействия с блокчейнами, им не поддерживаемыми, то я имею право установить браузерные расширения для взаимодействия с нужными блокчейнами в профиль веб3 Брейва, соблюдая следующий протокол: исключительно аппаратная привязка с “холодным” кошельком; запрет локальной генерации/импорта сидфраз (создание/импорт сида квалифицируется как критическое нарушение безопасности; у расширения не должно быть собственной локальной криптографии);
- установка новых расширений генерирует структурный риск (расширение имеет разрешение read and change all your data on all websites). Если репозиторий разработчиков расширения будет взломан, обновление может подменять адреса получателей в буфере обмена или интерфейсе dApp (poisoning/spoofing). Для компенсации этого вектора атаки вводится правило: в профиле веб3 брейва расширения, не используемые в ежедневном операционном цикле, должны переводиться в состояние disabled; активация целевого расширения производится вручную перед началом такта работы и отключается после завершения сеанса (wip flush). Данный протокол гарантирует, что сохраняется кросс-чейн совместимость с любыми блокчейнами, не расширяя при этом физический вектор атаки на макбук;
- в частности, для идентификации адресов своих активов в NEAR, TON, Stacks, Tron (давно полученных и большой ценности для хакеров не имеющих) я использовал следующий протокол: создал новыей профиль в Брейве, установил в него расширение кошелька, импортировал сид через клавиатуру, тем самым его скомпрометировав, убедился в наличии активов (домены) и скопировал публичные адреса, просмотрел их в блокчейн-эксплорерах в и внёс ссылки на просмотр в веб3 профиль Брейва в закладки (аналог Зериона на смартфоне), сделал копию сид-фразы в карточке менеджера паролей (плюс к бумажной), пометил, что они скомпрометированы и сиды лучше не использовать для получения активов, кошельки-расширения удалил и удалил профиль в Брейве. Таким образом, я отслеживаю свои активы через публичные адреса, в то время как сиды не находятся на устройствах и забэкаплены правильно;
-
Я понял, что с помощью LLM с FPF и системным мышлением в голове (инженерный подход, где главным ограничителем являются законы физики) я могу разобраться в любом прикладном вопросе в своём конкретном контексте, просто вложив в это достаточно времения и с помощью контура своего информационного метаболизма переместив знания от LLM или других источников в свою голову. Это не быстро, но надёжно. Сейчас мне в голову не придёт что-то искать в интернете или теребить коллег-айтишников - я просто проведу это время с LLM и на выходе буду иметь готовый инкремент/воплощение нужной мне целевой системы, нужное прикладное знание и освоенную роль новую. Вот как сейчас я осваиваю методы архитектора экзокортекса и сисадмина.
-
Освоил бэкап архива из Дропбокса на флешку, параллельно выяснив, чем забиты десять папок транспортной шины (в очередной раз оценив удобство единой структуры папок по уровням своей архитектуры в экзокортексе в транспортной шине, частично повторяемой на смартфоне и в “облаках” по номерам и названиям). Параллельно освоил антивирус, который теперь стоит на маке. Теперь на вместительной флешке есть архивы содержимого всех трёх облаков. А сама флешка имеет оригинальное металлическое крепление, созданное мной вручную. Только при создании спецификации безопасности выяснилось, что будущая флешка должна будет иметь защиту от записи write only.
-
Политика по хранению сидфраз:
- традиционное хранение на бумажном носителе в двух вариантах (слова и обфускация), а также в биологической памяти с регулярным повторением, чтобы не забыть. Пассфразы хранятся в биологической памяти и в обфусцированном виде на бумаге. Бумага термически уязвима при пожаре. Биологическая память аппаратно защищена от взлома, но подвержена физиологическим сбоям. В случае внезапной недееспособности агента близкие люди не смогут получить доступ к капиталу;
- поэтому в архитектуре вводятся следующие правила: сидфразы должны быть перенесены на тугоплавкий металл (три комплекта металлических пластин - Cryptosteel Capsule, Billfodl, обычные титановые шайбы из строительного магазина и набор кернеров для ручной набивки, вручную, в одиночестве, выбиваются слова на металле, бумажные экземпляры сжигаются);
- хранение сидфразы и пассфразы (25 слово), даже зашифрованной, в одной физической локации равносильно хранению ключа в замке сейфа. Поэтому металлические сидфразы хранятся в физическом сейфе в локации проживания; пассфраза фиксируется на бумаге в обфусцированном (зашифрованном понятным только владельцу образом) виде, и категорически отделяется в хранении от места хранения металлических сидфраз (передаётся в банковскую ячейку или прячется в другой надёжной локации, у человека, который не знает, где пластины с сидфразами);
- система должна пережить создателя, не будучи при этом уязвимой при его жизни. Обфускация не позволяет близким получить доступ, так как они не могут расшифровать запись. Решение: в локации, где хранится пассфраза, оставляется запечатанный конверт с алгоритмом деобфускации и инструкцией по сборке доступа к кошельку (где лежит металл с сидами? где лежит конверт? что такое Трезор?). Физика защиты сохраняется: даже если кто-то вскроет конверт и получит доступ к инструкции и пассфразе, без металлических пластин в иной локации он не сможет извлечь капитал. У владельца будет время среагировать на компрометацию одной из локаций и перевести средства.
-
Многолетнее нахождение сидфразы на смартфоне с постоянным доступом в интернет, устанавливаемыми приложениями и обновляемой ОС приводит к тому, что нужно исходить из того, что с точки зрения “нулевого доверия” андроид-смартфон уже скомпрометирован, просто вредоносный агент ждёт момента загрузки приватного ключа в оперативную память для перехвата. Цифровая копия сидфразы на потенциально скомпрометированном смартфоне - не актив, а уязвимость. В этом случае нужно немедленное удалить приложение кошелька со смартфона. Это уничтожает зашифрованную базу данных в директории смартфона и стирает ключи из внутреннего хранилища. Смартфон переходит в статус безопасного сенсора, вектор кражи сида через мобильное устройство закрыт. При необходимости, производится стирание смартфона по регламенту и откат к заводским настройкам.
-
В парадигме “нулевого доверия” нельзя 100% математически доказать, что устройства уже не скомпрометированы, что на них нет вредоносного ПО (это фундаментальная истина информационной безопасности). Параноидальный подход в контексте admin-infra заключается в том, чтобы исходить из того, что они уже скомпрометированы (пока не доказано обратное, и даже не нужно тратить время на доказательство - мы просто не доверяем, это проще и надёжнее). Антивирусы ищут известные сигнатуры вирусов, и высокотехнологичное ПО на уровне ядра, нацеленное на перехват криптографии, они просто не увидят. Тем не менее, провести аудит/диагностику и выполнить гарантированную очистку/аннигиляцию можно и нужно по регламенту. Выполнив сброс до заводских настроек, гарантированно получается чистый смартфон без стилеров/кейлоггеров. Однако сидфраза, бывшая на смартфоне, всё равно не спасена, если она ранее прочитана, то скомпрометирована (сброс смартфона же не удаляет сид у злоумышленника, не так ли?)
-
В условиях отсутствия Трезора и необходимости проведения транзакции инициируется протокол аварийного исполнения в изолированной среде. Задача - перенести точку исполнения (подписания транзакции) с андроида на макбук, искусственно создав на нём чистую среду и только на время подписания транзакции:
- для импорта сида на макбук запрещено вводить её повседневной учётной записи - для этого создаётся одноразовый вычислительный контейнер (песочница). Убедиться в отсутствии запущенных сторонних приложений, облачных дисков или менеджера паролей;
- установить в него криптокошелёк с открытым исходным кодом, прошедшее аудит. Физически отключить макбук от вайфай. Запустить кошелёк и восстановить доступ, введя сид. Поскольку макбук отключён от сети, даже наличие неизвестного кейлоггера не позволит ему отправить данные наружу в этот момент. Включить вайфай, кошелёк подключится к блокчейну и подтянет баланс. Сформировать транзакцию на вывод нужной суммы на нужный адрес, проверить его, подписать и отправить в сеть. Дождаться появления транзакции в блоке (подтверждения);
- после успешной отправки транзакции оставлять кошелёк с балансом/импортированным сидом на макбуке недопустимо. Внутри него надо удалить созданный файл кошелька. Выйти из временной учётной записи юзера на маке. Зайти в основную учётную запись админа. Зайти в настройки и удалить временного пользователя, выбрав опцию “Удалить домашнюю папку”. ОС уничтожит криптографические ключи, кэши и любые остаточные следы ввода сидфразы на жёстком диске;
- выполнение этой операции разово решает тактическую задачу вывода средств. Но с этого момента сид получает статус “горячей” - она коснулась клавиатуры компьютера, подключённого к интернету. С точки зрения архитектуры “нулевого доверия”, она навсегда утратила статус “холодного хранения”, так как мы не можем 100% математически доказать отсутствие глубоких аппаратных закладок на макбуке. При плановом развёртывании архитектуры экзокортекса (когда есть Трезор), категорически запрещено импортировать эту сидфразу на новое устройство. Поэтому для возврата системы в криптографически безопасное состояние потребуется сгенерировать новый сид на Трезоре, а затем перевести на неё весь оставшийся баланс со старого, теперь уже “горячего” кошелька. Лучше сразу закупить Трезор и в него импортировать фразы (этот протокол как исключение на случай срочной транзакции при отсутствии Трезора, исключающий вероятность кражи сида на потенциально скомпрометированном смартфоне).
- SoTA решения в защите криптоактивов на 2026 год отошли от концепции единой точки отказа и базируются на криптографическом разделении ответственности, смарт-контрактной логике и превентивной аналитике транзакций:
- MPC-TSS (устранение единого приватного ключа разделением его на раздельно хранимые шарды);
- PQC (для защиты от квантового компьютера, способного взломать ECDSA);
- кошельки на базе смарт-контрактов (автоматическая блокировка транзакций свыше установленной суммы, задержка отправки крупных переводов, чтобы их можно было отменить с доверенного узла, криптографические опекуны в виде других геоизолированных аппаратных ключей, позволяющие восстановить доступ к потерянному аппаратному ключу). распределенных сейфах;
- изолированные среды симуляции (перед подачей запроса на подпись нода-симулятор прогоняет транзакцию ва форке блокчейна, выдаётся лог состояний, что куда уйдёт и придёт, какие права доступа будут выданы);
- отказ от физических интерфейсов передачи данных (обмен данными между расширением и аппаратным кошельком осуществляется исключительно оптически, через сканирование динамических QR-кодов);
- SLIP-39 на замену BIP-39 (математическое разделение энтропии на физическом уровне: аппаратный кошелёк генерирует N списков слов, а не один, для доступа нужно предъявить любые например 3 из 5-ти, списки распределяются по разным локациям, нивелируя риск кражи или уничтожения одного бэкапа).
- Миграция с bip-39 на slip-39 требует понимания следующего: математическая конвертация существующей сид-фразы bip-39 в разделённые шарды slip-39 невозможна. Поэтому процесс миграции представляет собой создание новой архитектуры кошелька и перенос капитала:
- требуется закупка аппаратного кошелька, поддерживающего шардирование (модели Трезора);
- задаётся количество долей и порог восстановления (минимальное количество шард из всех). Пример: топология 2 из 3 - 3 списка, нужны любые 2 (устойчива к потере одного бэкапа); топология 3 из 5 (параноидальная) - 5 списков, нужны любые 3, устойчива к потере двух бэкапов или компрометации двух локаций одновременно, делает невозможной физическую атаку с принуждением в одной локации;
- в интерфейсе Трезора выбирается опция Shamir backup, топология, Трезор выдаёт на экран последовательности из 20 слов каждого шарда, запись производится на физические носители, строгий запрет на их оцифровывание (существуют только в физическом мире);
- можно добавить пассфразу, который генерируется и сохраняется в менеджере паролей, не хранится с шардами вместе, на кошелёк под пассфразой кладётся реальный актив, на шарды обманка, поэтому, даже собрав порог шардов, злоумышленник получает доступ только к “обманке”;
- генерятся адреса slip-39, на них переводятся активы с сидов bip-39, которые после обнуления публичных адресов уничтожаются, чтобы не генерировать инфошум;
- для топологии 2-из-3 шарды распределяются следующим образом: первый - домашний огнеупорный сейф, второй - банковская ячейка, третий - доверенная локация (сейф родственника или в недвижимости в другой юрисдикции). Если злоумышленник вскрывает сейф или ячейку, он получает криптографический шум, бесполезный; баланс крипты находится в безопасности до момента физического объединения двух шард.
-
Для долгосрочного хранения активов L2 целесообразно отслеживать переход кошельков на пост-квантовую криптографию, чтобы застывший капитал не стал уязвимым через 5-10 лет.
-
Раз в квартал проводить учения, симуляцию потери ключей или блокировки профиля Гугл, чтобы проверить актуальность бумажных бэкапов и кодов восстановления.
-
Рекомендуется подумать не только о том, как восстановить устройства в случае сценария аварийного отказа, но и как продолжать критическую деятельность (управление крипто-активами) в период “логистической задержки” на восстановление устройств.
-
Совершенно стало понятно, что информация из внешнего мира через контур инфометаболизма с ИИ преобразуется по правилу трёх: либо превращается в заметку в графе знаний (которые потом используются для отгрузки в мир готового артефакта), либо превращается в инкремент в целевой системе, либо изменяет мой метод и, соответственно, превращается в патч к спецификации контекста. То есть изменение либо графа знаний, либо целевой системы, либо метода.
-
Помнить, что я секретно могу пересылать чувствительную информацию в Протон Драйв и Битварден. Провёл инвентаризацию способов, создал протокол защищённой передачи данных в папке МЕТA/SOP.
-
Создал из хаотичного todo списка инкрементов в экзокортексе два десятка качественных заметок в виде LLM-ответов на каждый пункт, достаточно подробных для того, чтобы охватить мозгами объём работ. Когнитивная сложность возникает из за того, что в процессе проектирования и воплощения новой архитектуры экзокортекса, обслуживающей мою архитектуру деятеля в семь слоёв, я переключаюсь между следующими новыми для меня ролями, осваивая их прикладные методы в плотнейшем диалоге с LLM+FPF, без которого эта работа вообще была бы невозможна с такой скоростью:
- архитектор (определение стратегии, проектирование иерархии уровней, принятие решений о фундаментальных принципах), ролевой интерес - соответствие системы долгосрочным целям безопасности и оптимизации;
- системный администратор (техническая реализация решений архитектора), ролевой интерес - воплощение спроектированной архитектуры в физике, техническая работоспособность и стабильность узлов системы;
- инженер по безопасности (аудит, контроль целостности и минимизация векторов атак), ролевой интерес - соответствие текущего состояния системы утверждённому стандарту безопасности;
- оператор восстановления (обеспечение живучести системы в критических ситуациях), ролевой интерес - гарантированная возможность восстановления данных при утрате или отказе физических носителей;
- пользователь (эксплуатация спроектированной, воплощённой, исправно функционирующей и регулярно обслуживаемой системы без архитектурного и технического долга для производства ценности/контента, накопления знаний и выполнения прикладных ролей в рабочих проектах), ролевой интерес - эффективность когнитивной деятельности, производительность, отсутствие wip и удобство рабочих процессов, фокусировка в роли;
- менеджер по закупкам (выбор конкретных аппаратных решений на основе требований);
- технический писатель (фиксация инструкций и регламентов в базу знаний);
- контроллер (управление ИИ-ассистентом, постановка задач на создание инструкций и контроль точности выдаваемой информации).
Фундаментально это макро-роль product owner (по матрице три на три это инженерная роль в надсистеме), создающего экзокортекс (систему), которая входит в состав меня как деятеля (надсистемы) в режиме эксплуатации и выдаёт нужное поведение, в результате чего я как деятель функционирую исправно;
Логично, что переключение между всеми этими ролями является энергозатратным процессом. Но после того, как спецификации, регламенты и протоколы созданы, то есть методы описаны, остаётся выполнять работы по этим методам, уже не затрачивая когнитивный ресурс на их создание и изменение.
- LLM же выступает в роли многопрофильного r&d отдела. Его функция - быть сопроцессором в мышлении, служить интеллектуальным плечом, которое берёт на себя наиболее трудозатратные аналитические и методологические задачи. Его роли:
- системный архитектор-консультант. Помогает структурировать хаос. Берёт приносимую мной идею, вписывает её в иерархию уровней экзокортекса, проверяет на отсутствие архитектурных противоречий, следит за соответствием решения общему вектору безопасности. Это “видеть лес за отдельными деревьями и не давать системе превратиться в лоскутное одеяло из случайных инструментов”;
- инженер-менеджер. Анализирует физику процессов в экзокортексе. Переводит требования через архитектурное описание в рабочий проект, от функции к конструкции, выбирая соответствующие модули;
- технический писатель и методолог. Превращает наши диалоги в отчуждаемые артефакты (регламенты, спецификации, инструкции), создавая важнейшую документацию с описаниями систем и методов, чтобы экзокортекс был воспроизводимой системой/инструментарием/стеком технологий. Главная задача - сформулировать текст документа так, чтобы я в роли сисадмина мог по пунктам его выполнить или выполнять регулярно, не включаясь в роль архитектора (архитектор проектирует, инженер воплощает, сисадмин обслуживает воплощённое, чтобы оно исправно работало и выполняло требуемые в надсистеме функции);
- офицер по безопасности. Выступает в роли внутреннего цензора, пропускающего предложенное решение через фильтр потенциальных угроз (“а что будет, если случится Х?”). Задача - указывать на “дыры” в периметре и предлагать способы их герметизации, основанные на математически доказуемых вещах;
- интеллектуальное зеркало. Отражая мои запросы, помогает лучше понять собственную архитектуру как деятеля.
-
Для чего проектируется и воплощается мой экзокортекс как целевая система, входящая как подсистема в состав системы “Деятель”? Исключительно для того, чтобы я как деятель мог выполнять нужные роли в моих десяти макроконтекстах на семи уровнях, а также прикладные роли в рабочих проектах. Экзокортекс - это инструмент/технология, поддерживающая мои методы. Поэтому мои методы определяют используемые инструменты, а не наоборот.
В моём экзокортексе, таким образом, не должно быть ничего лишнего (избыточность, энтропия), с одной стороны, с другой - не может отсутствовать нечто важное и нужное (архитектурный долг). Сложность в том, что нормативное описание (что должно быть) отсутствует - но без него нельзя, так как надо воплощать нечто, поэтому я сам определяю границы и нормативность, что должно быть (какие методы у меня точно есть), которые тянут за собой архитектуру экзокортекса.
Тут два риска: можно заложить избыточность, которая повлечёт за собой энтропию, а можно заложить недостаточность, которая повлечёт за собой архитектурный долг. Проблема в том, что нормативный уровень, относительно которого определяется избыточность и недостаточность, тоже субъективен, но отказаться от его определения нельзя - нужно задать границы контекста, в котором действуют законы и правила, которые я считаю верными, истинными, одновременно понимая, что истинны они не в абсолютном философском смысле (это состояние недостижимо и блокирует всякую деятельность), а в деятельностно-относительном, временном, и истина будет меняться. Философам тяжело в инженерии и в системном мышлении, но и обратная ситуация - игнорирование инженером философии - чревато. В этом смысле фраза А. Левенчука на семинаре Усанова “Системная инженерия - это нормативная праксиология” указывает на то, что системная инженерия способна сказать “как надо делать воообще, чтобы изменение мира было успешным”, в то время как праксиология в ответ на этот вопрос молчит (это не её область интереса, она объясняет ЧД, а не говорит, как надо).
Какие принципы заложены в мой экзокортекс на уровне архитектуры? Принцип независимости от вендоров и провайдеров (сохранность моего интеллектуального и финансового капитала не должна зависеть от брендов и архитектуры их продуктов); принцип zero trust (я не доверяю закрытой архитектуре провайдеров, данные в которой считаются скомпрометированными по определению, ибо обратное доказать нельзя, я доверяю законам физики, математики и праксиологии); принцип контейнеризации, минимизирующий переключение контекстов; “воздушное разделение” устройств с критически важными данными; принцип модульности и надстраиваемости модулей без необходимости менять архитектуру экзокортекса; принцип безболезненной стыковки личного экзокортекса с корпоративным так, чтобы энтропия внешней среды не увеличивала энтропию моего экзокортекса; принцип минимизации wip.
Архитектура моего экзокортекса обеспечивает защиту цифровой личности и капитала, защиту активов и прав, хранение знаний и маршрутизацию ресурса времени, управляемую коммуникацию со внешней средой без роста энтропии и прерываний, среду для интеллектуального синтеза с фокусировкой и производственную среду. Над экзокортексом надстраивается контур информационного метаболизма (с графом знаний и производством отчуждаемых готовых артефактов - контента), контур коммуникации с внешней средой (управляемая синхронизация смыслов с защитой от энтропии и прерываний, выдача смыслов асинхронно, и, главное, разделение потребления качественной информации и информационного шума от входящей коммуникации, которые легко может спутать неофит), управление своей архитектурой как системы создания (набор методов в спецификациях, спецификации экзокортекса и протоколы).
Любая архитектурная конфигурация, компонент железа или софта, элемент экзокортекса должен иметь аргументированное пояснение, почему именно он, почему именно так, почему такой уровень сложности, а не проще - ведь именно в силу такого объяснения он и предусмотрен. -
Пока я не завершу внедрение всех инкрементов и воплощение экзокортекса в том виде, в котором он спроектирован, на нём нельзя работать, если даже очень хочется. Не в том смысле, что нельзя физически (ведь работал же на старой архитектуре), а в том, что незавершение внедрения всех текущих инкрементов означало бы фиксацию wip, недоделанного состояния, незавершённого ремонта/реинжиниринга, сохранение энтропии, неликвидированный wip. У меня есть чёткие критерии definition of done, которые я сам разработал и описал, и всё это задачи, которые понятно как выполнить, методы известны. Поэтому в мае я планирую работы по внедрению всех текущих инкрементов в экзокортекс, без переключения на контур информационного метаболизма. Реконструкцию дома нужно завершить, прежде чем начинать жить и пользоваться реконструированным домом, тем более что причины для реконструкции более чем веские.